


Bei uns sagen die Nutzer tatsächlich seit Jahren immer David, Tobit sagt fast keiner und kennt auch kaum einer.
Das der Client plötzlich Team heißt wird dann tatsächlich für einige ein Problem werden, wenn ich den mal ausrolle.
Neue mobile Nutzer bekommen aber jetzt schon den neuen Team Client auf Ihr Notebook, damit sie sich später nicht mehr umgewöhnen müssen.
Auch am Smartphone gebe ich denen welche mobil Zugriff auf unsere Gruppenordner haben müssen inzwischen den Team Client. zum Mails lesen und beantworten nutzen wir dort allerdings schon weil es sonst keine angepassten Vorlagen gibt ausschließlich EAS mit Samsung Email, Apple Mail oder auf privaten Android Geräten Outlook.
Im Grunde hat Tobit es zumindest in unserem Fall nicht geschafft das die Nutzer hier die Marke Tobit im Kopf haben wenn sie an unser UMS System denken.
Beiträge von riawie
-
-

Konkret würde mich z. B. interessieren, was bei der "neuen, fairen Abrechnung" mit der Grace-Lizenz passiert, über die bislang der Admin als zusätzlicher User toleriert wurde.
toleriert?
Du verwirrst mich
Da es aus abrechnungstechnischen Gründen für die monatlich zu zahlenden Gebühren günstiger ist für 100 Nutzer zu zahlen als für 95 habe ich hier 5 weitere Dummy Nutzer einrichten müssen.
Die vollen 100 Benutzer werden mir aber erst dann berechnet wenn der Zähler auf 101 steht.
Auch im David Administrator wird mir erst dann eine Unterlizenzierung angezeigt wenn ich Benutzer 102 einrichte und ich werde dann aufgefordert eine weitere Lizenz zu erwerben.
Für mich sieht das also seit Jahren so aus das ich 100 Nutzer lizenziert habe, aber zusätzlich den Admin Nutzer einrichten darf, welcher zwar mitgezählt, aber nicht mit berechnet wird.
Von tolerieren hab ich da nie was gelesen ?
Auch meine Lizenzierung sagt klar David Pro 50 User Start udn User+50, was 100 Nutzer sind.
Ich wäre nie auf die Idee gekommen das ich da noch einen zusätzlichen Admin Benutzer lizenzieren müsste, oder das er nur geduldet wäre.
Ich meine sogar das damals ganz am Anfang mal irgendwo explizit gelesen zu haben das der Admin Nutzer nicht mitgezählt wird, aber lizenzrechtlich eben auch nur für Administrative Tätigkeiten genutzt werden darf.
Entsprechend erwarte ich hier auch keine Änderung. -
-
Ich kann keine Aussagen zu mir nicht bekannten Drittapplikationen treffen - vielleicht benennst Du diese mal, damit jemand der sie kennt etwas dazu sagen kann? - aber da der Classic Client im aktuellen Rollout nach wie vor mitgliefert wird und funktioniert würde ich jetzt denken das alles was bisher lief auch weiterhin läuft.
-
Bei uns funktioniert der ebenfalls noch und wird auch aktiv genutzt
-
Einmal den Account auf dem jeweiligen ActiveSync Endgerät löschen und anschließend neu einrichten. Das löscht einmal alle Daten von dem Endgerät und beginnt anschließend aufs neue mit der Synchronisation.
-
Bei nur einer Zeile fürs Menü ist der Tobit Schriftzug aber auch schon im 503er Rollout halb abgeschnitten gewesen

nordtech hat aber völlig Recht, da wird eh schon sinnlos viel Platz verschwendet.
Von Mir aus können die den unnötigen Schriftzug da auch ganz weglassen!
Schließlich steht oben links in der Kopfzeile eh schon drin was und von wem man da grad nutzt -
hier bei uns funktioniert das - soweit ich es Deiner Beschreibung folgend nachstellen konnte und auch generell - einwandfrei.
-
hast Du mal versucht mit gedrückter Strg Taste auf einen der Links zu klicken?
-
Woher habt Ihr Eure öffentliche IP Adresse?
Könnt Ihr dort das reverse DNS beeinflussen?
Löst die auch per reverse DNS auf den Hostnamen auf, welchen Ihr im EHLO verwendet?
Manche Mailserver fordern leider das die EHLO Domain nicht nur vorwärts auf die IP Adresse, sondern auch rückwärts die IP Adresse auf die EHLO Domain auflösen muss.
Das hat leider zur Folge das man nicht von allen IP Adressen aus Mails an solche Empfänger Mailserver zustellen kann.
Ich weiß allerdings aktuell nicht ob auch Microsofts Mailserver das so verlangen.
Wundern würde es mich jedenfalls nicht.
Wenn Eure IP Adresse rückwärts nicht auf die EHLO Domain auflöst könntet Ihr noch gucken ob die Domain aus der Rückwärtsauflösung Eurer IP Adresse auch vorwärts auflöst und Ihr dann damit leben könnt diese Domain als EHLO Domain zu verwenden. -
was anderes würde mir auch nicht einfallen.
Dabei sollte man allerdings beachten das so eine Kopie erzeugt wird und das Original seinen ursprünglichen Empfänger weiterhin erreicht. -
na ich hoffe sie beschränken sich meist auf Monatlich
-
graef-edv laut Tobit Aussagen ist künftig in jeder Lizenz und jedem Update 1 Jahr Sitecare bereits enthalten. Damit müsste man schon mehr als 2 Jahre warten damit Umstände eintreffen wo es günstiger wird statt eines Updates eine komplette Neuversion zu kaufen.
Da Tobit aber in der Vergangenheit auch für 4 Jahre alte Versionen immer Updates angeboten hat die günstiger waren als ein Neukauf und sie jetzt die Dauerversionen loswerden möchten gehe ich davon aus das es auch künftig günstiger sein wird ein Update zu kaufen, als eine neue Version.
Und mal ganz ehrlich, wer will dann später eine mindestens 5 Jahre alte Version deren Altlizenz er für schlechte Zeiten aufbewahrt hat noch real nutzen? -
david200 Tobit lässt unter Einhaltung des Datenschutz viele eMails direkt auf dem jeweiligen David Server generieren, das ist insbesondere bei den Mitteilungen relevant welche an jeden einzelnen Benutzer versendet werden. Man kann das an den Nachrichten dann auch sehen, das die nie von Extern ins System gekommen sind. denen fehlt dann schlicht die Kommunikationshistorie.
Ich hab noch keine solche Benachrichtigung gesehen über welche Du gerade berichtest, würde mir die aber im Zweifel genau anschauen, ob nicht auch die direkt vom Server aus erzeugt wurde.
Prinzipiell hat jeder Tobit Kunde beim Kauf den geltenden Lizenzbedingungen zugestimmt, in denen auch geregelt wird welche Zeit man nach dem einrichten überzähliger Nutzer hat bis man nachlizenzieren muss. Das da auch eine Kontrolle erfolgen wird sollte einem eigentlich beim lesen der Nutzungsbedingungen klar geworden sein.
Faktisch hat Tobit sehr viele Jahre lang nie kontrolliert ob man mehr Nutzer als lizenziert angelegt hat, so das das dann nie Folgen hatte. In der Beziehung haben sie sich wie Microsoft in Sachen CALs verhalten.
Es gibt nach wie vor nur einen Hinweis darauf das man gerade einen Lizenzverstoß begeht wenn man mit dem neuanlegen des überzähligen Benutzers fortfährt.
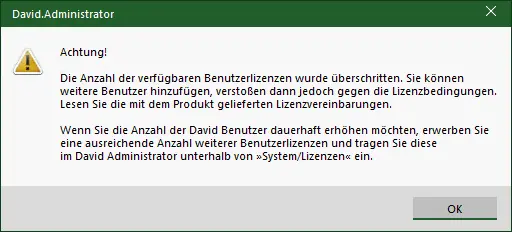
Wenn sie dann jetzt ab einer gewissen Zeit der Überschreitung Hinweismails verschicken oder erzeugen halte ich das für nicht mehr wie gerechtfertigt und auch nicht Datenschutzrechtlich bedenklich. Immerhin kann der Server den einfachen Umstand der Unterlizenzierung und dessen Dauer leicht lokal ermitteln und diesen Umstand auch ohne Datenschutzverstoß an Tobit melden. -
dv-tools.de habt Ihr eine Lösung für mc-alex?
-
mir würde da jetzt nur der andere Weg einfallen.
Alle Nachrichten in den extra Ordner kippen lassen und dort dann Verteilregeln für valide Absender anlegen, so das der Ordner nach und nach immer weniger gefüllt wird.
Kommt halt drauf an wie viele valide Absender es gibt, weil das halt schon echt Handarbeit bedeutet, auch wenn es je Absender nur wenige Mausklicks sind.
Ich hab sowas ähnliches für eine Hand voll Absender, welche hier immer wieder an Info@ schreiben, aber deren Mails immer wieder an einen spezifischen Empfänger gehören.
Da lege ich dann am Anfang eine Regel von Hand an und definiere das korrekte Ziel.
Sobald ein weiterer Absender dazu soll trage ich den bei den Bedingungen der Regel mit ein und wiederhole es bis die maximale Anzahl an Bedingungen (alle mit oder verknüpft) voll sind.
Beim nächsten kopiere ich dann die Regel, werfe sooft die letzte Bedingung raus bis nur noch die erste da ist, ändere dort den Absender und fülle dann bei neuen Absendern diese Regel.
Das geht schneller als jedes mal wieder den Empfänger - welche bei uns in dem Fall kein Benutzer, sondern ein Pfad im Archivsystem ist von Hand anklicken zu müssen wenn man für jeden Absender eine eigene Regel definieren würde.
Was für einen Info@ Ordner klappt kann man halt auch mit Abteilungsordnern machen.
Aber Achtung, die meisten Trojaner-Link Versuche kommen hier bei uns von bekannten Absendern, deren Firmen halt vorher hops genommen wurden.
Das ist was Du da vor hast also insgesamt auch keine unbedingt sichere Strategie.
Da ist Anwender schulen fast immer der bessere Weg :o -

Das mit den Emails geht bei ms365 nicht?
bei MS365 kann man ja nicht mal Vorlagen zentral administrieren bzw. zwingend vorgeben.
Beim David kann ich nicht nur einem Benutzer verschiedene eMail Adressen geben, sondern auch gleich noch für jede Email Adresse bei Bedarf die passende Vorlage hinterlegen, welche auch beim Antworten brav gezogen wird.
Wenn ich mir das bei unserem Mutterunternehmen angucke was da für ein personeller Aufwand getrieben wird um dann doch keine einheitliche Corporate Identity hinzubekommen wird mir jedes mal ganz anders.
Ich habe hier früher mit 100 Leuten verteilt auf 5 Firmen samt individueller CI jongliert - wo einige Mitarbeiter Teil mehrerer oder aller Firmen waren - ohne dabei ein einziges mal einen Ball fallen lassen zu haben bzw. zu sehen wie was plötzlich nicht geklappt hätte.
Heute sind es nur noch 2 Firmen mit ihren CIs und auch das klappt perfekt.
Das Kostenargument ist in Bezug auf MS 365 allerdings heutzutage echt schwierig, da Du völlig recht hast und man 365 sehr oft eh schon zahlt. -
Können Kunden mit Sitecare die automatische Rollout-Installation unterbinden, damit sie eine dauerhaft lauffähige Version behalten?
Die automatische Rollout Installation kann man bislang ja problemlos unterbinden.
Wir spielen unsere Updates ja auch seit eh und je manuell zu einem Zeitpunkt an dem uns das passt ein, was meist wenige, manchmal aber auch einige Tage oder sogar Wochen (wenn andre von Problemen mit einem Rollout berichten) später der Fall ist.
Wer also das letzte Rollout vor der Änderung noch einspielt und sich - passend zu einer Deiner anderen Fragen - auch das dazu gehörende Installations Image herunterlädt und sichert dürfte das ja erst mal eine Sicherung des Status Quo darstellen.
Denn wie Du schon selbst geschrieben hast hat von denen die ihre SiteCare das letzte mal vor der Änderung gekauft / aktiviert / verlängert haben keiner der Änderung zugestimmt und entsprechend gelten damit die alten Bedingungen.
Rein rechtlich sehe ich die Art der Änderung auch als ein Problem an, denn im Grunde muss jeder Bestandskunde ein Wiederspruchs bzw. Sonderkündigungsrecht haben um falls gewünscht den Status Quo einzufrieren.
Rein praktisch macht es für uns hier - aktuell - keinen relevanten Unterschied, da wir eh nicht auf SiteCare verzichten wollen würden.
Meine Meinung zum Thema Betrieb solch eines Produkts ohne laufende Pflege kennt Ihr ja inzwischen eh. Das ist schlicht unverantwortlich. -
Das Bild welches dort eingeblendet wird ist das Favicon der jeweiligen Internetseite zur Domain der Mailadresse, so ein solches existiert.
Euer Kunde muss also seiner Webseite schlicht Favicons in gängigen Auflösungen spendieren.
Falls nicht bekannt sein sollte wie es geht liefert das Web bei den Stichworten "Webseite Favicon einbinden" einige unterschiedliche Anleitungen. -
Was Du suchst findet sich im David Administrator unter:
David > System > Verteilung > Identifizierung
Dort erzeugst Du einfach je Absender einen Eintrag.
In das Feld "Bezeichnung" kannst Du eintragen was Dir Hilft die einzelnen Einträge zuzuordnen.
In das Feld "Ganze Zeichenfolge" kommt die eMail Adresse des Absenders.
In das Feld "Routing-String ersetzen" kommt die neue Zieladresse
jetzt noch den Haken bei "Betreff beibehalten" setzen, damit die Nachrichten keinen neuen Betreff bekommen. Wird der Haken nicht gesetzt erhalten die Nachrichten ansonsten den unter "Bezeichnung" eingetragenen Text als neuen Betreff.
Das ganze mit OK bestätigen und schon landen alle Mails des jeweiligen Absenders an der neuen Zieladresse und zwar völlig egal an wen sie eigentlich geschickt werden sollten.
Für den Fall das Mails an bestimmte Empfänger das ganze umgehen sollen musst Du dann im Ordner der Umleitungsadresse halt entsprechende Verteilregeln bauen.