Beiträge von riawie
-
-
Aber wenn man nicht im Netzwerk ist? Dann müsste man also am Macbook VPN einschalten und damit arbeiten, korrekt?
entweder man nutzt ein VPN, oder man leitet die nötigen Ports in seiner Firewall auf den David Server frei und teilt dem David Client die IP Adresse oder den Hostnamen (gern auch einen dynamischen) der Firewall als David Server mit.
-
Rollout 397 ist halt schon eine steinalte David Version, das war Build 3042.
Kann schon sein das es da mal einen Bug gab, ich kann mich allerdings an keinen solchen erinnern und hab in den Release Notes zum drauffolgenden Build 3045 auf die schnelle keinen Hinweis gefunden der darauf schließen ließe das dort etwas entsprechendes gefixt worden wäre.
Wenn Dich das näher interessiert könntest Du dir aber ja mal die weiteren Releasenotes zu neueren Builds als dem Deiner Version anschauen. Der Rollout 297 entspricht wie schon geschrieben dem Build 3042 unter welchem Du ihn in den Release Notes finden kannst: https://david.tobit.software/releaseNotes -
rechtsklick auf den Ordnernamen > Eigenschaften
im dann erscheinenden Dialog recht weit unten "Anzeigen als" auf Kalender stellen.
Zusätzlich mittels Rechtsklick auf den Ordnernamen > Im Explorer öffnen
checken das sich dann der Unterordner cal innerhalb des Archivordners des betreffenden Benutzers öffnet. -
im David Client:
Einstellungen > Ansicht > Zusatzfenster > "david Notifier starten"
Haken weg = nach dem nächsten vollständigen Beenden des Clients + Notifiers und neuen starten des Clients kein Notifier mehr aktiv bei dem Benutzer an dem Rechner -
-
e_mano_e hmm, das ist einerseits doof, andererseits aber auch wieder gut zu lesen das dies endlich auf der ToDo Liste gelandet ist, da ja auch Smart Client und Chayns Client das gleiche Problem aufwerfen und das bei uns inzwischen immer relevanter wird.
Dann muss ich die weiße Kachel wohl doch mal entkernen und mit unserem CI versehen. -
Und wie verbinder er sich? war das nicht nur mit replizieren etc möglich?
Der verbindet sich wie caddo oben bereits schrieb genau wie der Windows Client.
Unser Nutzer ist mit dem Ding übrigens ausschließlich nomadisch und mobil unterwegs und kommt damit nie in unser Büro. Replizierung gibt es hier bei uns grundsätzlich keine. -
Nun haben wir einen Mitarbeiter der via Mac arbeitet und dafür gibt es ja keinen Client.
hmm, also unser einer MAC Nutzer mit seinem MAC Book Pro nutzt den David Client für MAC welcher sich normaler Weise unter \\david-servername\David\Clients\Mac als david-client.dmg finden lässt
-
Setze in Deiner Postman Konfiguration auf der Karte "Erweitert" den Haken bei "Original Nachricht speichern"
Dann speichert der David zu jeder empfangenen Nachricht immer die tatsächlich ursprünglich empfangenen Daten bevor er irgendwas anderes damit macht in einer .0tx Datei
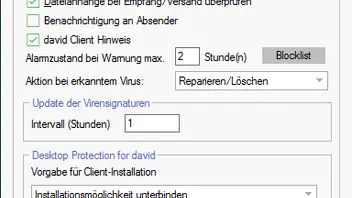
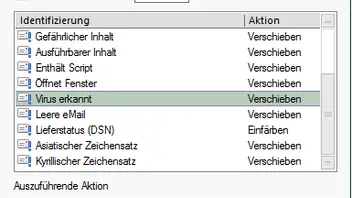
Stelle ferner Deine Message Identifikation so ein das Virus Mails in den SPAM Ordner des Nutzers, oder in den zentralen SPAM Ordner verschoben werden sollen.
Wenn Du nun zu einem erkannten Virus der Meinung bist das es ein false Positive ist gehst Du in den SPAM Ordner des Nutzers, oder eben den zentralen SPAM Ordner.
Suche die Nachricht dort heraus, kopiere Dir mit Rechtsklick die David Objekt Verknüpfung.
Ab damit in einen Texteditor oder was auch immer und alles bis auf den Dateinamen selbst löschen.
Rechtsklick auf den SPAM Ordner im David Client und "Im Explorer öffnen" auswählen.
Jetzt die fragliche Datei suchen und zwar mit der .0tx Dateiendung.
Datei irgendwo hin kopieren, mit dem eigenen Virenscanner checken, weil besser ist das.
Datei umbenennen in Dateiname.eml
Datei öffnen - im Normalfall wird die dann im David Client geöffnet.
Dateianhänge speichern.
Dateianhänge mit Virenscanner unter die Lupe nehmen, (im Zweifel ab nach Virustotal damit wenn keine persönlichen daten oder Geschäftsgeheimnisse drin sein sollten) um sicherzustellen das die wirklich unbedenklich sind.
Wenn die Anhänge o.k. sind und alles nur ein Fehlalarm war kann man sie dem Empfänger zur Verfügung stellen.
Du siehst mit gescheiter Einstellung des David muss nix verloren gehen
-
lycra das Problem hatten halt die Virenscanner ne ganze Zeit nicht mal auf der Uhr.
Es hilft alles nix, Containerformate müssen wie ZIP Files in allen Ebenen ausgepackt und deren Inhalt gescannt werden, anderenfalls muss man sie schlicht verwerfen.
Und ja, ich weiß um die Bedeutung von PDF.
Schön wäre halt wenn man da die Chance hätte zu sagen ich lasse PDF/A durch und andere PDF Formate z.B. nicht. aber das kannste halt aktuell soweit mir bekannt nirgends.
Und wenn man das irgendwo könnte hätte man immer noch den Ärger damit die Absender erziehen zu müssen, weil keiner raffen mag das PDF eben a) nicht gleich PDF ist und b) nicht per se sicher, sowie c) teils inzwischen sogar extrem gefährlich.
Die Welt ist leider inzwischen echt kaputt
-
David guckt halt inzwischen auch in Zip Files ob dort gefährliche Dateien drin versteckt sind.
Soweit so gut und grundsätzlich vernünftig.
Allerdings sind PDF Dateien - wie viele andere (z.B. alle aktuellen Office) Dateien ebenfalls - letztlich Zip Files.
Nun ist es schon ewig so das PDF Dateien gerne aktive Elemente enthalten und das meist als java script und genau darüber stolpert das ganze hier.
Es gibt aber einen sehr guten Grund warum Tobit entschieden hat ausgerechnet jetzt in PDF Dateien rein gucke zu lassen. Es ist kürzlich eine schwachstelle im Zusammenhang mit PDF Dateien bekannt geworden wo innerhalb von PDF Dateien Microsoft Office Dateien versteckt werden welche Macrovieren enthalten und beim öffnen der so präparierten PDF Dateien vom jeweiligen PDF Reader an Microsoft Office weitergereicht werden.
Es gibt also einen sehr gute Grund warum aktuell viele Virenscanner PDF Dateien deutlich gründlicher beäugen als das früher der Fall gewesen ist, so eben auch die Viruserkennung im Tobit David Postman.
PS
Wer in der Vergangenheit bereits den Empfang aller Microsoft Office Dateien welche Macros enthalten können auf seinen Mailservern blockiert hat müsste aktuell entsprechend auch PDF Dateien blockieren, da sich darin Microsoft Office Dateien mit Macros verstecken können. -
ich denke da erinnerste Dich an was anderes:
Nachricht in einem Ordner erstellen
Befehl ARCHIVE Kurzform ARC Wirkung Erzeugt eine Nachricht direkt in einem beliebigen david Ordner. Anstatt die Nachricht zu versenden, legt der david Service Layer sie in dem angegebenen Ordner ab. Syntax @@ARCHIVE=>Ordner-Pfad@@ Parameter Als Parameter muss der genaue Pfad des betreffenden Ordners angegeben werden, eingeleitet durch die Zeichenfolge »=>«. Diesen Pfad erhalten Sie am einfachsten, wenn Sie im david Client die Ordner-Eigenschaften des betreffenden Ordners öffnen (Ordner markieren und rechte Maustaste drücken). Es kann entweder der absolute Pfad (inkl. Servername) oder der Pfad relativ zur david Ordner-Root (DAVID\Archive\) verwendet werden. Im letzten Fall beginnen Sie also die Pfadangabe mit dem Haupt-Ordner (z.B. »Group«, »User« oder »Faxbox«). Hinweise Standardmäßig wird bei Verwendung dieses Befehls ein Fax erstellt, wenn kein anderes Datenformat angegeben wird. Wollen Sie aber stattdessen z.B. eine eMail erstellen, so verwenden Sie zu Beginn der Nachricht den Befehl @@EMAIL). Der Befehl @@ARCHIVE selbst muss als letzter david Befehl innerhalb des Dokumentes verwendet werden. Ihm dürfen keine weiteren david Befehle folgen. Beispiel:
@@EMAIL@@
@@BETREFF Testeintrag@@
@@ARCHIVE=>GROUP\01000001\IN\335E6446@@
Diese Nachricht wird als eMail in dem angegebenen david Ordner erstellt.
-
Wir nutzen aktuell noch an ca. 90 von rund 100 Plätzen den Classic Client, ganz simpel weil man mit dem mehr Informationen zur gleichen Zeit auf den Bildschirmen hat, da er keinen Platz verschwendet.
Der Modern Client wird vorwiegend mobil genutzt, da er dort Vorteile in Sachen Performance bietet. -
Du schreibst das es in allen "anderen" Archiven klappt.
In welchem es nicht klappt schreibst Du aber nicht?
Ich glaube Du musst Dein Problem noch mal detaillierter beschreiben
Bei uns hier klappt die Darstellung der Vorschau unter der Eintragsliste jedenfalls bei allen Nutzern genau so wie es gedacht ist und das auch bei allen rund 100 Nutzern. -
tobit-user-24 ja, so soll das gedacht sein
-
bevor Tobit Let's Encrypt integriert hat haben einige von uns das selbst schon genutzt und sogar die Zertifikats Erneuerung automatisiert. Die alten Beiträge inklusive Anleitung dazu finden sich hier auch noch im Forum

-
Du kannst ja die Historie auch weiterhin löschen.
Du musst halt nur die unsinnigen Werte aus der Registry löschen wenn da immer wieder Tippfehler oder ähnliches vorgeschlagen werden.
Natürlich musst Du auch das Adressbuch des jeweiligen Nutzers kontrollieren ob da unsinnige Werte drin stehen.
Das kommt nämlich gerne vor wenn man die Einstellung aktiv hat welche dazu führt das er bei unbekannten Adressen fragen soll ob die ins Adressbuch aufgenommen werden sollen.
Denn dann ist die Kausalreihenfolge halt:
Benutzer tippt Adresse von Hand ein, vertippt sich, guckt nicht hin.
David erkennt neue Adresse die noch nicht im Adressbuch vorkommt und fragt ob diese ins Adressbuch aufgenommen werden soll.
Nutzer bestätigt die Aufnahme ins Adressbuch, weil er auch dann den Tippfehler nicht erkennt.
Ab jetzt steht die fehlerhafte Eingabe sowohl im Adressbuch, als auch in der Eingabehistorie mit drin.
Die Eingabehistorie selbst bereinigt sich nach eine weile wenn man die Adresse länger nicht eingegeben hat.
Die fehlerhafte Adresse wird bei Eingabe aber dennoch wieder vorgeschlagen weil sie ja im Adressbuch dauerhaft gespeichert wurde.
Merke: in solchen Fällen immer auch die Adressbücher im Zugriff des Nutzers mit prüfen
-
hab ich das jetzt falsch in Erinnerung?
soweit ich mich erinnere ist die die contacts.db doch nur eine lokale Datenbank zur beschleunigten Suche in den eigentlichen Adressordnern welche dem jeweiligen Client zugänglich sind. Löscht man sie wird sie aus genau diesen Adressordnern bei nächster Gelegenheit wieder aufgebaut.
Demnach müsste alles was einem aus der contacts.db vorgeschlagen werden kann auch in den konfigurierten Adressordnern vorkommen.
Da ich mal davon ausgehe das Lycra die Adressbücher auf welche zugegriffen werden kann als erstes von eventuellem Müll bereinigt hat dürften die seltsamen Vorschläge vermutlich eher aus der Eingabehistorie stammen.
Die Eingabehistorie wird allerdings in der Registry gespeichert.
Je nach Client Version ist das ausgehend davon als der jeweilige Nutzer angemeldet zu sein einer der beiden folgenden Pfade:
Computer\HKEY_CURRENT_USER\SOFTWARE\Tobit\David Client\MRU
Computer\HKEY_CURRENT_USER\SOFTWARE\Tobit\Tobit InfoCenter\MRU -
Weil bei euch zu viel auf duplog aufbaut?
na, weil das Duplog hier die Quelle für das revisionssichere eMail Archiv ist.
Schalte ich Duplog ab werden keine neuen Mails mehr archiviert.
Da ich allerdings auch grundsätzlich nie von Hand über den Explorer in den Archiven herumwurschtle hab ich halt auch den Grund nicht sowas zu tun wie der Kollege oben nun, nach dem er von Hand Dateien gelöscht hat weil er sich nicht mehr an sein Duplog erinnert hatte
Wenn hier mal ein anderer Nutzer oder auch ein ammok laufender Prozess einzelne Dateien wegwirft muss ich da zwar auch mal ran um sie wieder an Ort und Stelle zu platzieren, aber dann lösche ich halt nix, sondern besorg mir das was fehlt aus der Strongbox und pack es anschließend mit dem korrekten Dateinamen wieder genau da hin wo es vermisst wird.
Das kommt allerdings wirklich selten mal vor und ansonsten lassen wir hier die Finger vom Dateisystem
Was aber halt nicht heißt das ich nicht genau weiß was man da alles anrichten kann und wie man es im Zweifel wieder repariert