Hallo,
Frage, welche Firewall sitz den dazwischen?
Nicht das die Firewall ggf. hier die Anfragen sofern event. Direkt durchreicht über ein TCP Flood Protection schützt. Wenn viele TCP Anfragen kommen für EAS, das hier die FW das Reglementiert.
Grüße
Hallo,
Frage, welche Firewall sitz den dazwischen?
Nicht das die Firewall ggf. hier die Anfragen sofern event. Direkt durchreicht über ein TCP Flood Protection schützt. Wenn viele TCP Anfragen kommen für EAS, das hier die FW das Reglementiert.
Grüße
alles klar.
meld dich wenn was brauchst .. Sophos etc. 
Kann vor Ort nicht umgestellt werden von POP auf SMTP direkt ?
Oder hat Kunde keine Feste IP?
Da würde man sich einiges an Ärger sparen.
jeweils unter Mail Protection
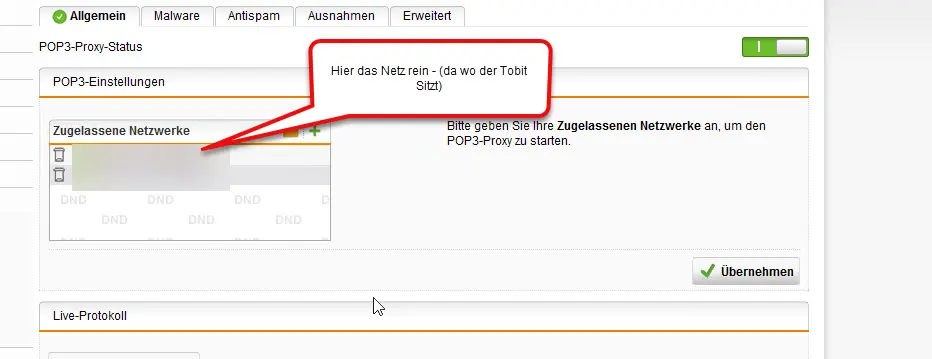
und hier
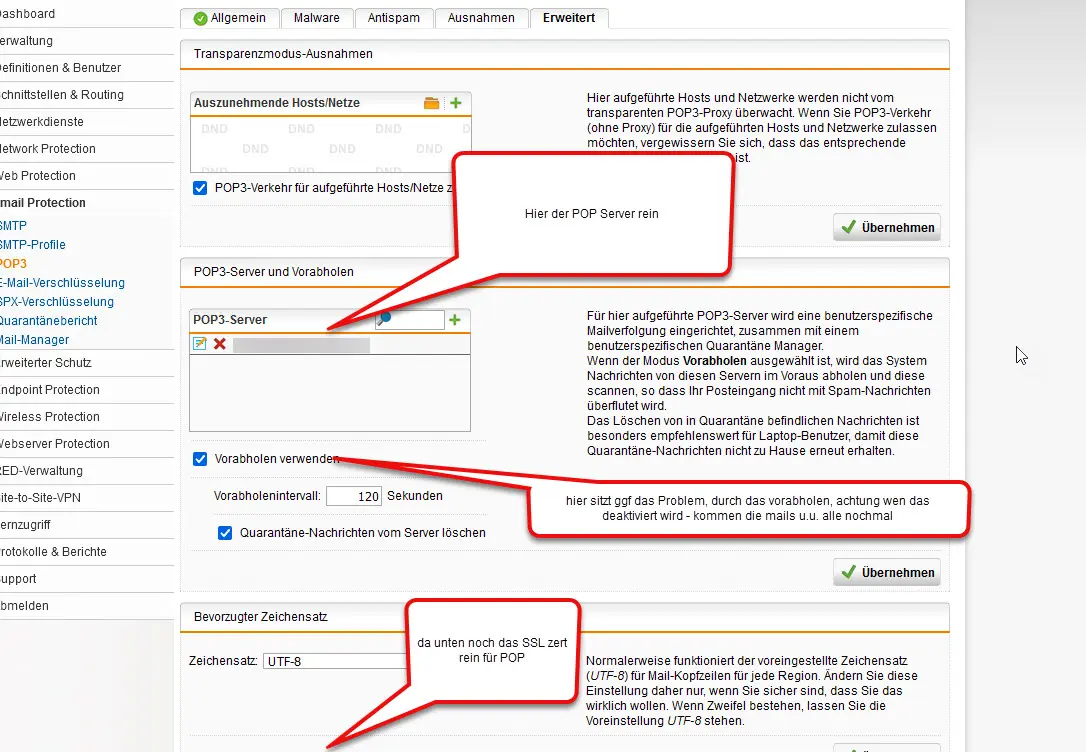
POP Server = nicht der Tobit Server sondern von wo abgeholt wird.
klar kann ich machen.
Bei dem Kunden wo es immer wieder aufgetreten ist, hab ich dann von POP auf SMTP direkt umgestellt.
dh. die Mails laden an der Sophos (MX Eintrag auf kunden IP umgestellt)
Seit dem läuft das.
Hallo,
habe gelesen Sophos UTM dazwischen;)
Ist hier der POP Proxy aktiviert?
Vorabholen aktiviert?
IONOS Server Hinterlegt beim Vorababholen?
Tls Aktiviert? ( zertifikat)
Möglich so hatte ich es mal, das eine nicht konform Email, den Pop Proxy der Sophos ins trudeln brachte.
Lass mich wissen wie die Sophos Config aussieht.
Grüsse
Download läuft -- update auch gleich


Auf Nachfrage teilte man mir mit, dass sich das Rollout aufgrund umfangreicher Änderungen verzögert.
das könnte interessant werden, nur ein Rollout oder David 4
jetzt kann man wieder spekulieren ..
neueres Webmail wäre schön,
ja das ist schon verdächtig, nicht mal ein kleines Rollout mit Fixes oder sowas gibts.
bzgl. 2022 oder MS11 noch nichts gehört oder gesehen.
Hallo,
das hatte ich mal, oder sä ähnlich waren spam mails im Postfach und die waren nicht ganz konform.
Login in das Postfach direkt beim Provider, müll raus und dann lief es wieder.
Grüße
Hallo,
ah ok dann passt aber was anderes, wenn telekom sagt kein RevDNS muss das der Server bei Mittwald machen.
Denn du versendets über Tobit, der schickt die Mails an Mittwald und der schickt es raus an Extern.
Den Rev. Eintrag bei dir würdest du benötigen, wenn dein Tobit hier die Mails direkt versenden würde ohne Mittwald dazwischen.
Hallo,
1 sieht gut aus
2. wie werden die e-mails jetzt zugestellt POP Konten und SMTP über den Mitwald Server oder Direkt ?
wenn direkt, dann nichts machen, denn es funktioniert ja jetzt
3 auch korrekt
4. ja kann man bei SMTP
ja due kannst aber vorab bereits die TTL auf 300 legen sind dann 5min.
Wie gesagt wie ist Mail Transport rein und raus ?
Das ist wichtig
Hallo,
Das kannst du bei bei der Telekom im Kundencenter machen.
Mit den Zugangsdaten des Anschlusses anmelden, dort gibt es einen Button feste IP.
Hier kann dann RevDNS Eintrag machen.
Wichtig ist das der DNS Name bereits auf die IP Adresse des Anschlusses zeigt.
Idr. Mail.deinedomain.de
Bei Fragen kurz melden, das geht recht fix
Nebenfrage, versendet direkt oder über Provider wie Strato etc?
Weil dann würde ja dort der RevDNS nicht passen.
Edit:
Voraussetzung Feste IP Adresse bereits vorhanden und ein DNS Eintrag TYP A zeigt bereits auf die Feste IP Adresse
Bps. mail.deinefirmadomain.de TYP A hier.die.ip.adresse.vondir
1. Login im Telekom Kundencenter
2.
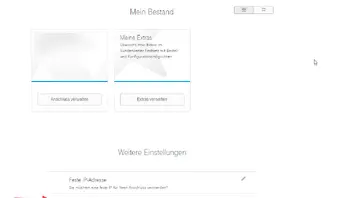
3. 
4. Fertig - bis das umgesetzt ist dauert es ein paar Minuten, und bis alle anderen DNS Server ebenfalls die Info haben kann es etwas dauern, meine Erfahrung bisher war das nach weniger als ner Stunde fertig.
Danach siehst du dort eine Übersicht von den Rev. DNS Einträgen.
Falls du noch was anderes hast, bsp vielleicht noch IPv6 Einträge
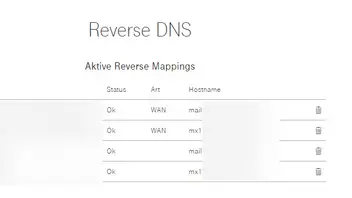
Grüsse
ja so gesehen schon - idr. sitzt der NoSpamProxy ja direkt vor dem Tobit,
Mail im Tobit wird erstellt und gesendet, dieses geht an den Tobit Server, dieser schickt es an den NoSpamProxy (signiert etc) und schickt es dann raus.
Eingehend natürlich dann auch nur rückwärts - Signatur Prüfung und oder Entschlüsseln und Entschlüsselt ins Postfach.
Kommunikation von Server zu Server per TLS.
Hallo,
Nun wenn die Gegenseite kein Zertifikat hat, macht das nichts. Du verschlüsselst ja nicht sondern du Signierst die E-Mail.
Sprich der Empfänger sieht, dass die E-Mail wirklich von dir kommt, weil du sie Signiert hast, quasi Unterschrieben.
Das Zertifikat hier bsp. GlobalSign Class1 3 Jahre ca. 39EUR
Bzgl. Nospamproxy da sollte ich wissen wie viele Benutzer und ob es nur encryption ist oder die Suite.
Gerne per PN, Details zum Thema.
Ein Zertifikat besteht immer aus 2 Teilen, der öffentliche und der Private Schlüssel.
Zum Verschlüsseln einer E-Mail für den Empfänger, benötigst du immer vom Empfänger von seinem Zertifikat den öffentlichen Schlüssel davon.
Mit dem öffentlichen Schlüssel kannst du die E-Mail dann verschlüsseln. Der Empfänger wieder, kann dann mit seinem privaten Schlüssel aus dem Zertifikat die E-Mail entschlüsseln.
Der NoSpamproxy, kann sich hier um beides kümmern, Automatisches Signieren und Verschlüsseln.
Details hier auch gerne per PN, wie ich es in Betrieb habe.
Grüsse
Hallo, ja nutze ich zwar aber etwas anders.
1. Zertifikat ist nicht von Tobit /Bdr
2. Tobit selbst signiert nichts, das macht der dahinter liegende NoSpamProxy
läuft gut
Muss ich mal schauen,
dramatisch ist es nicht da es "nur" E-Mails von Tobit betrifft.
Grüße
hallo QWERTZ
der macht eigentlich alles, es sind nur die Mails von Tobit betroffen alles andere ist 1A
komisch, bisher jedenfalls Mail von dort kommt so zerpflücken an.
Letztes RO.
Ist aber wie gesagt nur dann wenn Tobit die Mails schickt.von allen anderen ist das normal.
Dachte schon es wäre der Nospamproxy aber der ist unschuldig.