Beiträge von David_1983

    Hallo,

    ich wollte das Thema mal wieder aufgreifen. Habe im Forum ein paar Themen dazu gefunden aber nicht wirklich eine Lösung. Vielleicht ist es auch kein Problem mehr und die Lösung habe ich irgendwo übersehen bzw. ist sehr einfach.

    Unser läuft DAVID läuft aber eigentlich problemlos. Kann mich in Moment nicht beschweren.

    Wir haben bei uns im LOG ab und zu mal, nicht immer, folgende SQL Meldung:

    Jemand ein Idee? Schlimm? Wenn nicht, lasse ich es :D

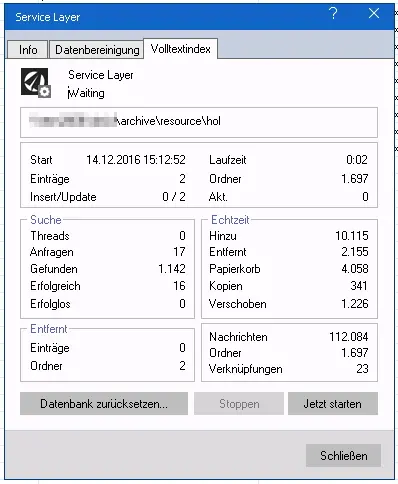
    Eventuell bei der Indexierung was falsch? Was passiert bei Datenbank zurücksetzen?

    Danke euch...

    Grüße...

    geht nicht.
    selbst bei aktiviertem/bezahlten virenscanner scheint es probleme beim filtern der dateiendungen zu geben. hatten gestern eine GoldenEye infektion obwohl .xls auf der blacklist stand. tests hinterher haben ergeben dass die gesamte blacklist für dateiendungen nicht mehr greift. gute arbeit tobit.

    Wow, das sollte aber dann schnell mal an Tobit gesendet werden. Geht ja garnicht...

    Moin,

    was ist das denn für einen David Version? Neustes Rollout?

    Das sieht so aus, als ob es genau der CLienthänger ist, mit dem es unter Windows 10 Probleme gab.

    Das würde allerdings gegen den Hänger auf dem Terminal Server sprechen....

    Vielen Dank für die Beschreibung. Habe nur mal 1-2 Fragen dazu. Du hast alle TLDs gelöscht? Was meinst du damit?

    Dann hast du ein paar Tage vorher den DAVID-Ordner weg kopiert und schreibst du hast später nur noch die geänderten Dateien ausgetauscht. Wie hast du das gefiltert? Ich mein da kann ja überall unterhalb vom DAVID HAuptordner irgendwelche Dateien geändert sein.

    Also würde es reichen, wenn wir alle DIenste beenden, den DAVID Ordner weg kopieren, dann auf dem neuen Server das DAVID installieren und den DAVID Ordner austauschen. Ohne das jemals die Mitarbeiter in der Zwischenzeit mit DAVID gearbeitet haben. DAnn sollten sich ja keine Dateien geändert haben.

    Ich würde das gerne mal offline durchspielen, nur leider benötige ich dann eine 2. Lizenz um es einfach mal auf einen REchner etc. zu testen...

    DAnke dir für die BEschreibung.

    Ok dann muss ich direkt mal in die Backup Einstellungen schauen. Wenn wir den aber nicht nutzen, kann ich doch das Häckchen bei den Backline Services entfernen oder?

    Brauche ich doch dann nicht.

    Der Screenshot von dir oben, wo finde ich diese Einstellung?

    Hallo zusammen,

    ich habe heute unseren 1. Security Report erhalten und haben dort gesehen, dass der StrongBox PushUp Service aktiviert ist.

    WIe läuft das ab? Lädt David jeden Tag die 60 GB StrongBox zu Tobit hoch? Wenn ja wann? Die Sicherung läuft erst 21 Uhr und danach?

    Das macht ja unsere Bandbreite garnicht mit. Leider hat es die Telekom noch nicht geschafft den Upload (zzt. 1000) zu erhöhen.

    Ich denke ich sollte das ausstellen oder? Wie habt ihr das?

    Ja genau. Seit wir den MIS einsetzen, ist nahezu Ruhe im Posteingang. Er funktioniert echt sehr gut.

    Zu dem werden die Anhänge nach Viren geprüft und entsprechend gelöscht in dem sich ein VIrus befindet.

    Ebenfalls kannst du dir Filter anlegen, bei dem Mail mit bestimmten Anhängen generell nicht durchgelassen werden.

    Wir haben da z. B.:
    *.exe
    *.bat
    *.com
    *.ex_
    *.reg
    *.vbs
    *.avi
    *.asf
    *.001
    *.002
    *.003
    *.pif
    *.scr

    Alle Mails mit solchen Anhängen werden sofort gelöscht. Wenn jemand noch eine Ergänzung hat, bin ich dafür gern zu haben.

    Moin, also ich will nur mal eine Tipp abgeben wie wir das machen. Ich sichere mit Strongbox auf einem Verzeichnis auf dem selben Server. Danach schiebe ich das ganze mittels einer anderen Software auf ein NAS und auf ein RDX Drive. Das RDX wird danach sofort ausgeworfen und ist nicht mehr verfügbar. (Wegen Locky und Co)

    Somit habe ich die StrongBox auf 3 verschiedenen Ebenen in kurzer Zeit ausgelagert. Ich denke das ist ok.

    Du kannst das auch mit einer Batch machen und schiebst die Strongbox auf ein NAS-LW, verbindest es in der Batch kurz, schiebst die Daten rüber und trennst es danach mittels der Batch wieder. Ist die einfach aber auch schnelle Lösung.

    Achja, auf dem RDX Drive wird auch noch das komplette David Verzeichnis mit weg gesichert. Neben der StrongBox.


    Gruß
    David

    Moin.
    Nimm auch noch *.js dazu. Der ist momentan bei den Locky-Mails sehr beliebt.

    Es ist einfach unglaublich, wie viel Mühe sich manche Menschen geben, um einen Virus gestartet zu bekommen. "Wir konnten die Bewerbung einfach nicht öffnen, da haben wir sie mit einem USB-Stick auf einen anderen PC kopiert und dort als Administrator ausgeführt." :|

    Jörg.

    Das hatte ich auch. Leider kommen bei uns recht oft aufüllbare PDF Dateien an, die wir benötigen und hier wird auch in der Datei die Endung .js geprüft und gefunden. Obwohl es eine PDF ist. Da musste ich diese Endung abschalten...Leider...

    Oder hat da jemand eine Idee?

    Richtig, ich habe folgende Dateiendungen eingefügt:

    Diff
    *.exe*.bat*.com*.ex_*.reg*.vbs*.avi*.asf*.001*.002*.003*.pif*.scr


    Dazu habe ich in allen Excel-Versionen die Markofunktion deaktiviert oder bei denen wo es benötigt wird auf Mitteilung bzw. Fragen gestellt. Das gleiche haben wir auch bei den Adobe Standart PDF eingestellt. Damit kein Code in PDF oder Excel ausgeführt wird.

    Nur als Tipp? :)

    Ok vielen Dank. Über die Engine der Scanner lässt sich ja bekanntlich streiten. Wir setzen in Moment Avast seit Jahren ein.
    Hat bis jetzt keine Probleme verursacht. Außer mal ein paar Fehlalarme(2-3 im Jahr). Besser so als andersrum!

    Da wir ja David Care komplett mit SiteCare gebucht haben und bezahlen, war es für mich die Überlegung, den Desktop Protection Client als ersatz für Avast einzusetzen.

    Aber ich möchte schon gern eine Oberfläche haben, wo ich sehen kann ob der Schutz gerade aktiv ist, wenn er was blockiert oder gefunden hat, was er damit gemacht hat etc.

    Also alles sowas was andere Virenprogramme so machen...

    Meinst du die kaputte Grafikdarstellung mit einem aktuell gepatchten Win10? Sieht bei mir gut aus, ich kann auch im Vollbild keine Verzögerungen mehr erkennen.
    Gleich geblieben ist allerdings, dass die Identity Protection von AVG die c:\windows\temp\packagex\setup.exe (Client-Aktualisierung) als Virus erkennt. Seufz. :whistling:

    Ja das nervt mich auch. Avast erkennt immer den Updatevorgang als Virus. Nervt. Muss bei jedem Client den Scanner ausschalten und das Update fahren....naja gibt schlimmeres!

    Bei uns schlägt manchmal der lokale Virenscanner alarm bei einem David Update. Die Update.exe etc. wird da bemängelt und das Update schlägt fehl. Deshalb fahre ich das Update nicht automatisch.

    Ich habe mit David 12 Rechne in betreuung, dort schalte ich kurz den Virenscanner aus, update das David und dann wieder den Scanner aktivieren. Funktioniert prima.

    Achja, Virenscanner ist Avast!

    Hallo, auf unserem Server finde ich diese Datei nicht. Es gibt nur eine davidtls.dll

    Oder muss ich noch irgendwo anders schauen?

    Gruß
    David

    SORRY: Habe es gelesen, ich muss die Datei anlegen!!! Wer lesen kann......ich probiere es aus!