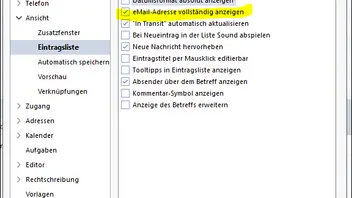

Erste Maßnahme ist, für alle Clients "E-Mail-Adresse vollständig anzeigen " einzustellen.
Falls du das nicht schon hast. Dann fallen immerhin die gefakten Absender deutlich ins Auge.
Falls Ihr dann Anhänge mit den Fakes habt, weil die eine DOC oder XLS als Anhang haben, diese automatisch über Regel einfärben lassen.
Bei uns werden alle Doc, Docx etc. über Regel in eine ins Auge stechenden Violett eingefärbt. Dann sehen die User schon mal, dass das eine Mail mit einem potenziell gefährlichen Anhang sein kann.
Leider können wir diese Anhänge nicht per Firewall komplett verhindern, da wir regelmäßig Listen von bestimmten Kunden bekommen. Die Absender sind aber in der Regel berücksichtigt. ...