
Also bei unserem David MIT Sitecare ist die Option in den Einstellungen ausgegraut, man kann es nicht anwählen.
Klickt man einen Link in einer Mail an kommt diese Meldung.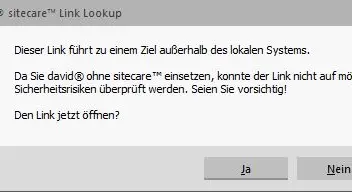
Keine Ahnung warum unser David "denkt" es wäre kein SiteCare aktiv, wenn ich Rollouts installiere checkt er ja auch
das SiteCare aktiv ist sonst könnte ich die ja gar nicht installieren... Werd das aber jetzt aber zunächst auch nicht weiter untersuchen.
Beiträge von martaeng
-
-
Yep, ist bei mir auch so. Wenn auch nicht mit eurer Webseite sondern userer

Gruß,
Martaeng -
Nach dem Update auf 273 sieht es bei mir im Client so aus:
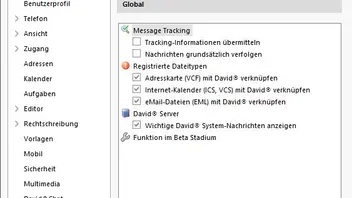
Der Punkt "Funktion im Beta Status" ist da, aber den Punkt "Link Lookup" gibt es nicht...
Muß man das noch irgendwo aktivieren ?Gruß,
Martaeng -

Aber echt merkwürdig, seit 271 zickt mein David extrem...
Den Eindruck hab ich auch, das 271 ist Murks, hoffentlich kommt bald 272
-
Aber Hotfix 112 beinhaltet nicht Hotfix 111, oder ?
-
Gibt es jetzt immer abwechselnd Rollout und Hotfix, oder ? Echt...
Vermutlich nächste Woche dann das Nächste was die Webbox wieder richtet... -
Hatte als ich es bemerkt hab auch schon ein Ticket bei denen eröffnet, aber doppelt hält ja bekanntlich besser. Danke.
Gruß,
Martaeng -
Jup, genau das.
-
Hi,
kannst es ja mal testen
Ich hab bisher nur 2 Installationen mit dem 271er bei beiden kann ich das mit dem HTML Code in der Mail nachvollziehen.
Bei EAS ist alles OK.Gruß,
Martaeng -
Hallo,
kann es sein das die Webbox mit dem 271er paar Bugs bekommen hat ?
Bei einem unserer User ist der Absender wenn er eine Mail per Webmail versendet der David System User, allerdigs nur bei dem, bei anderen passt es.Und in einer per Webmail versendeten Mail steht (nachvollziehbar bei allen Usern) HTML Quelltext unter der eigentlichen Mail. So in der Art:
----HTML-MAIL-FORM-START----
HTML Code
----HTML-MAIL-FORM-STOP----
Sind wir mit dem Problem alleine ?
Gruß,
Martaeng -
Und falls es dich tröstet du bist mit dem "Problem" nicht alleine, ich weiß nicht wie oft ich schon so eine "alles löschen oder allen in Papierkorb" Regel bei den Kunden gelöscht habe...
Gruß,
Martaeng -
Wir sind noch auf 266, das mit dem 267 ist mir zu viel Aufwand, ich mach dann wieder bei 268 weiter...
Gruß,
Martaeng -
Danke, hab es jetzt über eine David Testinstallation in einer Test VM gelöst, dachte nur ich frag mal ob jemand einen Weg kennt so
eine *.pck zu extrahieren...Gruß,
Martaeng -
Hallo,
weiß jemand wie ich an den Inhalt einer einzelnen archive.pck (die zugehörige archive.dat ist auch vorhanden) drankommen wenn es die David Installation aus
der das gepackte Archiv entstanden ist nicht mehr gibt ?Könnte man es in einer Testinstallation irgendwie "mounten" ?
Es würde auch reichen an die einzelnen .001 Datein im Archiv dranzukommen es geht nur um den Inhalt einer Mail die in dem Archiv gepackt istGruß,
Martaeng -
Ich weiß es nicht, aber Ich würde da eher mal im Windows schauen ob was auf Englisch umgestellt wurde statt das Problem im David Client
zu suchen.Gruß,
Martaeng -
Schon OK, ich seh das so, ich hab dem TE hoffentlich ein bischen weitergeholfen auf seine Frage "Spam was macht Sinn?" und ein Konzept aufgezeigt was sinnvoll ist und ein paar Denkanstöße gegeben, der Rest ist dann Eigeninitiative oder ein Fall für das betreuende Systemhaus.
Gruß,
Martaeng -

Ich frage lieber gar nicht erst woher du weißt, dass keine Mail zu unrecht rejected wurde...
No News are good News
Der Hersteller versprich übrigens 1 false positive unter 1,5 Mio Mails. Kann ich aus der Praxis bestätigen. -

würde ich so unterschreiben. wir gehen ähnlich vor, setzen allerdings bei den meisten kunden trotzdem noch auf quarantänen die der user selbst zu prüfen hat.
denke das ist eine glaubensfrage ob man alles ab x% spam wahrscheinlichkeit direkt bounced oder nicht 100%ige erkennungen in die quarantäne packt.was setzt ihr als gateway ein?
Ich sag mal wenn du ein System hast das keine False Positives generiert gibt es auch keine Prozente und keine Wahrscheinlichkeiten über die
du dir Gedanken machen musst ab wann gebounced wird.Ich kann sagen in den letzten 8 Jahren bei ca. 700 Usern und keine Ahnung wie viel Mio. Mails ist mir genau ein einziger Fall bekannt bei dem
eine Mail zu unrecht rejected wurde, das war die Anmeldebetätigung eines Users bei Dropbox.Und was wir einsetzen schreib ich hier nicht, das finde ich unfair unserer Kundschaft gegenüber, die für die Beratung bezahlen und dafür dann auch als Gegenleistung ein Leben ohne SPAM genießen dürfen.
Gruß,
Martaeng -

@martaeng
Wenn es nicht mit Greylisting funktioniert - wie funktioniert es dannMail wird auf das Anti-Spam Gateway zugestellt (direkt per MX-Record)
Möglichkeit A SPAM wird erkannt -> Reject(Bounce)
Möglichkeit B Mail ist Clean -> Zustellen an Empfänger (also an dein Backend Mailserver David/Kerio/Exchange/Whatever)Alles was du dazu brauchst ist ein Anti-Spam Gateway das die Arbeit perfekt erledigt und keine FalsePositives generiert. Und das gibt es.
So hast du das Spam Problem gelöst und kannst deine Zeit sinnvoller verwenden als SPAM Ordner zu kontrollieren, oder auf die Suche nach Mails gehen
die vielleicht in irgendeiner Quarantäne vor sich hindümpeln etc. und ganz nebenbei sparst dir auch noch das gepoppe, sprich Mails kommen ohne Zeitverzögerung an und die ganze Postfach Konfiguration beim Provider und im Grabbing Server kannst dir auch sparen.Gruß,
Martaeng -
Mittlerweile ist mir klar, dass das kein Autoresponder ist sondern via Greylisting funktioniert.Mit Graylisting hat das Verfahren nichts zu tun. Btw, diese ganzen Pseudo Verfahen SPAM zu bekämpfen wie graylisting, SPF, Real Time Blacklisten und was es nicht noch alles gibt braucht eh keiner der ein vernünftiges Anti-Spam Konzept betreibt, aber das sehen viele sicher anders...
Und zum Thema Quarantäne und Tagging, warum sollte ich mir diese zusätzliche Arbeit überhaupt machen ? Wenn ich eine Anti Spam Lösung einsetze, sollte dann nicht das Ziel sein
das die SPAM Problematik einfach erledigt ist ?
Das ganze Problem am SPAM ist doch abgesehen das es nervt, es kostet Zeit und damit Geld.
Wenn ich also mit so Dingen wie Quarantäne und Taggen und Filterregeln und SPAM Ordner, Pflege von Black und Whiteliten arbeite wo hab ich dann die Zeit gespart ? Dann kann ich es auch lassen. Mal ganz abgesehen von den Dingen die in dem pdf zu dem Thema angesprochen werden das ich oben verlinkt hab...Gruß,
Martaeng