Beiträge von nordtech

    Ihre Anfrage können wir leider nicht beantworten. Damit sie beim richtigen Team ankommt, stellen sie sie bitte auf der david­® by Tobit.Software-Seite

    Ja, genau den Textbaustein habe ich auch schon bekommen. Und die Antwort trudelt dann trotzdem wieder dort ein, wo man ursprünglich die Anfrage gestellt hat.

    Was Webseiten-Struktur, Webdesign und vor allem Kommunikationswege betrifft, ist die Tobit-Präsenz wirklich der letzte Heuler - dagegen wirkt sogar das furchtbare Geflecht bei Microsoft noch logisch aufgebaut. Warum man sich in Ahaus so vehement gegen eine stinknormale E-Mail-Adresse (zumindest für Partner) wehrt, um Supportanfragen entgegen zu nehmen, begreife ich den ganzen Tag lang nicht.

    Ach so, hatte ich vergessen: Die E-Mail ist ja "tot". :rolleyes:

    Die große Mehrzahl meiner Kunden hat inzwischen ihre HTML-Mailvorlagen wieder "abgerüstet" auf: Einheitliche Schrift (ggf. im Fuß etwas kleiner) mit einem einfachen, linksbündigen Logo und vor allem OHNE jegliche Tabellen, Rahmen etc. Es gab damit einfach immer Ärger, insbesondere dann, wenn Mails ein paar Mal hin- und hergeschickt wurden und einer der Partner ebenfalls eine sehr aufwändige Vorlage hatte.

    Damit fahren alle ganz gut. Mir als altem Sack und Nerd wäre natürlich plain text in E-Mails immer noch am liebsten, aber damit kommt man heute in den Chefetagen nicht mehr durch. ;)

    Ein einfacher HTML-Editor, der dir nicht gleich "Quellcode aus der Hölle" beschwert, wäre z. B. KompoZer - den damit erstellten Quelltext einfach in eine Vorlage im David kopieren, und schon hat man zumindest ein Grundgerüst.

    Moin! Hängt evtl. mit diesem Thema zusammen, ich bin da aber nicht ganz sicher und mache daher mal einen eigenen Thread auf.

    Ich hab' in meinem Heimbüro seit etlichen Jahren eine Fritz!Box als Router und Telefonie-Gerät, gekoppelt mit dem David über eine im Server verbaute ISDN-Karte. Darüber klappt das Wählen aus dem David-Client prima: Nummer im Adressbuch klicken, David ruft mich auf der konfigurierten Nebenstelle an, abnehmen, Gespräch wird verbunden.

    Neulich war aber plötzlich jemand aus Dänemark dran, obwohl ich einen Kollegen in Deutschland anrufen wollte (Vorwahl 045...). Ein Blick in die Fritz!Box bestätigt: Beim Rufaufbau wurden tatsächlich zwei Nullen vorweg gewählt, statt wie richtig eine. Das konnte bei mehreren Kontakten reproduziert werden, egal, ob die mit +49... oder 0... im Telefonbuch stehen. Bizarr: Wenn ich in einer Mail eine Nummer markiere und dann per Rechtsklick "mit... verbinden" auswähle, klappt es wie gewohnt, es wird nur eine Null gewählt.

    Der ISDN-Port korrekt konfiguriert, kein Eintrag bei Amtsholung. Und wie gesagt, es klappte auch jahrelang in exakt dieser Konfiguration, bis zum neusten Rollout.

    Ehe ich bei Tobit einen Fall eröffne: Kann das jemand bestätigen? Manchmal ist ja der Teufel ein Eichhörnchen, und man hat doch irgendwo was verdreht, erinnert sich aber nicht mehr dran. Ich hab' die wesentlichen Sachen abgecheckt, insbesondere Fritz!Box-Firmware, tld.ini, Adress-Eintrag usw. Spontan nix zu finden.

    Ich hatte das gleiche Phänomen kürzlich mit einer Kunden-Installation. Nach dem ersten (fehlgeschlagenen) Abruf der Mail war in der Konfiguration bei Google der Haken "Unsichere Clients zulassen" wieder entfernt. Also erneut gesetzt, erneut abgefragt, erneut Fehler. Wieder reingeschaut: Haken wieder weg! Neu gesetzt, ausprobiert - da ging's dann und läuft bis heute.

    Schon die Benennung "unsichere Clients" ist in meinen Augen eine Frechheit - Google versucht an der Stelle wieder mal, eigene Standards durchzuboxen und schert sich nicht um den Rest der Welt. Hätte es nach Anlauf 3 nicht funktioniert, hätte ich dem Kunden daher "Plan B" vorgeschlagen: Weiterleitung auf einen anderen Provider einrichten und nach einer Umgewöhnungs-Phase dann das Goolge-Konto in die Wüste schicken. Domain-Pakete incl. Mail gibt's bei den üblichen Verdächtigen wie Strato, 1&1 usw. für den sprichwörtlichen "Appel und ein Ei", und bei denen (und vielen Anderen) hatte ich noch nie Ärger im Zusammenhang mit David.

    Es wird aber bei aktuellen Microsoft-Systemen zudem für jeden Benutzer eine Lizenz von Office 365 Business benötigt.
    Und die schlägt mit Kosten ab 110,- Euro pro User und Jahr (!) zu Buche.

    Naja, man kann ja immer noch die H&B-Pakete oder eine Volumenlizenz von Office 2016 erwerben (Office Standard NL darf jetzt auch auf Terminal Servern eingesetzt werden, die Pro-Version wie früher ist nicht mehr zwingend nötig). Aber du hast Recht, gerade der Terminal Server ist ein schönes Beispiel, wie Exchange+Outlook im Vergleich zu David ganz schön ins Geld gehen können.
    Was den lokalen PC angeht: Ohne Software Assurance bzw. O365 hat man auch im Microsoft-Kosmos keine Gewähr, dass ältere Versionen für immer reibungslos auf Windows 10 laufen, solange letzteres mit den aktuellen Feature Updates bespielt wird. Von daher also eben doch: Windows 10 zurückstellen oder in der LTSB-Variante betreiben, wenn man partout keine laufenden Kosten haben will. Das geht aber mit einem älteren David genauso.

    All das wird RobinL jedoch nicht überzeugen. Leute, die wie er argumentieren, habe ich schon oft kennen gelernt, meist als Neukunden/Interessenten ("Ich WILL aber Outlook! Das ist das Beste, das haben alle!!!!!!!!!"). Ist ja auch OK, aber David an dieser Stelle in Grund und Boden zu schreiben, nur weil man mit der Preis- und Update-Politik des Herstellers nicht konform geht, halte ich für schlechten Stil. 95% meiner Kunden benutzen David, davon wiederum 90% mit Sitecare. Klar gibt's bei den großen Installationen Zähneknirschen, wenn jährlich ein paar Tausender abgebucht werden, dafür läuft das System aber auch weitgehend stabil und klaglos (incl. ActiveSync). Mit konkreten Umstiegs-Gedanken geht momentan niemand schwanger.

    Dass Tobit gerne mal an der Preispolitik drehen dürfte, z. B. mit einem Rabattsystem für Kunden, die langjährig durchgehend Sitecare bezogen haben, steht auf einem anderen Blatt, da stimme ich gerne zu. Aber so zu tun, als wäre das Produkt totaler Müll, weil man eine veraltete Version auf einem nicht dafür freigegebenen System nicht zum Laufen bekommt, ist ziemlich albern.


    schnell weg von diesem Tobit, das ist was für den Privatgebrauch zum Herumspielen, aber nichts für Firmen!!!!!!!

    Es ist eher umgekehrt. Wenn man sich mit dem Produkt auskennt, läuft es gut. Nicht perfekt, aber gut. Viele meiner Kunden (und auch ich) haben im direkten Vergleich eine gewisse Abneigung gegen die Microsoft-Monokultor entwickelt. Ich kenne beide "Welten" und kann dir versichern: Das Gras beim Nachbarn wirkt immer grüner, aber Exchange und Outlook sind weit, WEIT davon entfernt, vollkommen problemlose Produkte zu sein.

    Bei Sitecare wiederum handelt es sich um keine reine Gängelung seitens Tobit, sondern letztlich eine Reaktion auf die Vorgabe "Windows as a service", die Microsoft mit Windows 10 aufgestellt hat. Software, die sich tief mit dem System verbindet, kann schonmal aus dem Tritt kommen, sobald sich in der Plattform auch funktionale Änderungen ergeben. Exakt das ist aber bei Windows 10 Standard und wurde seitens des Herstellers auch ausführlich kommuniziert. Von daher gibt es in eurer Systemumgebung offenbar ein Planungsdefizit: Ihr hättet entweder Windows 10 zurückstellen ODER auf LTSB umstellen müssen ODER eben Sitecare abschließen.

    Und um zum Schluss nochmal produktiv zu werden: Was passiert eigentlich, wenn du den David-Client im Kompatibilitätsmodus (z. B. für Windows 7) startest? Ich erinnere, dass damit seinerzeit uralte Versionen noch unter XP liefen, die für diese Version nicht freigegeben waren. Vielleicht klappt das analog ja bei den neuen Versionen auch.

    Ich muss wahrscheinlich doch meinen direkten Benutzer auf d:\david vollzugriff geben, und nicht nur Admin, obwohl ich ja Admin bin.

    Nein, wenn du als "normaler" Benutzer Zugriff auf die Archive anderer User haben möchtest, musst du unterhalb von \david\archive auf Dateisystemebene die gewünschten Rechte vergeben. Vollzugriff auf die Ordner direkt unterhalb von \david braucht man in der Regel nicht. Die Zuweisung der Funktion "David-Administrator" beeinflusst soweit ich weiß nicht die Dateisystem-Rechte, darüber wird nur gesteuert, ob dieser User z. B. bestimmte Systemmeldungen erhält.

    Details dazu können wir dir ohne Kenntnis der Netzwerkstruktur nicht nennen: Wenn explizit nur der User Administrator Vollzugriff hat, dann nützt dir z. B. die Mitgliedschaft in der Gruppe "Administratoren" nichts. Du müsstest der Gruppe "Administratoren" Vollzugriff gewähren und dann deinen eigenen User in eben diese Gruppe packen. Wenn das Ganze nicht lokal, sondern in einem Active Directory passiert, kann es auch ein wenig dauern, bis die neue Gruppenmitgliedschaft vom System "verdaut" wurde. Und man muss natürlich aufpassen, dass man nicht mit den lokalen und den AD-Gruppen durcheinander kommt.

    Das mit dem Fix hatte ich auch gelesen, aber 3 Tage nach Einspielen des Updates kam plötzlich ein Kunde an und hatte das Problem wie von michaelstaehle beschrieben: Im Anhang einer Mail lag eine winmail.dat, keine weiteren Anhänge verfügbar. Bizarr: Der Kollege hat die Mail dann intern (an den Chef) weitergeleitet, und bei dem war die winmail.dat plötzlich verschwunden, statt dessen hingen die gewünschten Anhänge an der Mail. Das funktioniert reproduzierbar, sie machen das jetzt als Workaround: Einmal die Mail intern weiterleiten, schon tauchen die Anhänge auf. Da ist also noch ein Bug in der Funktion.

    Auf den "Unverteilt" kommst du nur in der Form, dass du dir eine Verknüpfung erstellst und dann über den passenden Archivbaum "Verknüpfungen" im Webaccess darauf zugreifst. Ein direkterer Weg ist soweit ich weiß seitens Tobit nicht vorgesehen.

    Klicke zum Erstellen einer Verknüpfung im David-Client einfach im Navigator das Archiv "Unverteilt" rechts an und wähle "Verknüpfung erstellen". Vorsicht Falle: Das klappt nur im Navigator-Baum, nicht oben bei den Favoriten, wo "Unverteilt" je nach Berechtigungen ebenfalls auftaucht.

    Er friert dauerhaft oder für gefühlte Minuten ein um dann weiter zu laufen!

    Ich kenne das Phänomen auch (schon lange, nicht erst seit den letzten Rollouts), aber nur unter zwei Bedingungen:

    • ich greife per Remote auf meine David-Installation zu, also von einem entfernten Standort ohne VPN direkt über den Port 267 UND
    • der Client wurde länger nicht benutzt

    Dann gibt sich der Client zunächst normal, aber sobald man ins Fenster klickt oder eine Aktion ausführen will, wird alles grau (noch grauer als eh schon ;) ), der Warte-Kreisel kommt, und es dauert ca. 20 Sekunden, bis das Programm wieder reagiert.

    Offenbar "verliert" also der Client seine Verbindung zum Server und braucht eine Weile, um diese wieder aufzubauen. Wenn das nicht wie bei mir über Internet-Zugriff auftritt, sondern im LAN, würde ich folgende Sachen abklären:

    • Funktioniert die Namensauflösung zuverlässig? Evtl. testweise mal die IP-Adresse statt des Namens beim David-Server hinterlegen (David-Client Menü "Netzwerk" -> "David-Server")
    • Generell Netzwerk OK? Anschluss, Kabel, Dose, Durchsatz?
    • Alle Stromsparmaßnahmen am Rechner abgeschaltet? Testweise in den Eigenschaften der Netzwerkkarte die entsprechenden Einträge deaktivieren (bei Intel z. B. "Energieeffizientes Ethernet")?

    Soweit ich das erinnere, ist das "State of the art" bei Tobit, bzw. sei dieser Effekt aus irgendeinem Grunde so gewollt. Bei mir allerdings unabhängig von der Anzahl der Dateien, auch mit nur einem Anhang kommt es zu diesem Problem.

    Workaround: Du kannst Anhänge etc. per Rechtklick über "Senden an -> David" auf den Weg bringen, statt über "Senden an -> E-Mail-Empfänger". Dabei sollte die voreingestellte Vorlage erhalten bleiben. Oder du erstellt dir einen Textbaustein mit dem Inhalt der Vorlage, dann kann nach der Übergabe über das "Lego-Symbol" in der Symbolleiste zumindest schnell der gewünschte Text wieder eingefügt werden.

    Das Thema wird hier im Forum immer wieder mal behandelt, such am besten mal nach "Fax" oder "Remote CAPI" etc. Kurzform: Du brauchst entweder ein externes Gerät, welches die eben eine solche Remote-CAPI zur Verfügung stellt, das wäre zum Beispiel die beliebte Bintec RT1202, oder aber du schleifst z. B. einen USB-Anschluss aus der VM weiter an eine passende Hardware.

    Hyper-V mit David und ISDN Karte ?
    Neuer Server Win2016 und Fax?

    [HowTo] - PrimuX USB in HyperV Umgebung

    David Faxfunktion

    Ich kann nur so viel antworten: Dass ein SPAMer sich eine fremde Domain als Absenderadresse schnappt und dadurch etliche bounce-Meldungen bei einem unbeteiligten Kunden aufschlagen, hatte ich auch schon öfter mal. Die gute Nachricht: Der Spuk ist in der Regel nach 1-2 Tagen vorbei, da der SPAMer geblockt wird oder auf einen anderen Fake-Absender umschwenkt. Ich würde das einfach aussitzen; viel unternehmen kann man eh nicht.

    Moin zusammen,

    bei einem Kunden teile ich mir die Netzwerkverwaltung mit einem anderen (fremden) Dienstleister; er ist für Hardware und System zuständig, ich fürs Tagesgeschäft und u. a. für David.

    Es gibt drei Terminal Server, die in einer Farm zusammengefasst sind. Die User auf den TS haben sehr eingeschränkte Rechte; ich kann als Admin rauf. Nun geht es darum, den Benutzen David als Standard-Anwendung für mailto:-Links zuzuweisen. Systemsteuerung & Co. sind für die User gesperrt, auf dem Wege klappt es also nicht.

    Soweit ich das richtig gegoogelt habe, konnte man früher (bis Server 2008?) einfach den Key unter HKEY_CLASSES_ROOT\mailto\shell\open\command auf der lokalen Maschine anpassen, und alles war OK. Das scheint aber nicht mehr zu funktionieren - aktuelle Server möchten die Einstellung gern im User-Hive haben, unter HKEY_CURRENT_USER\Software\Microsoft\Windows\Shell\Associati‌ons\URLAssociations\‌MAILTO\UserChoice. Das ist händisch bei knapp 100 Benutzern natürlich etwas mühsam. ;)


    Was bleibt, wäre eine Verteilung per GPO. Und da hapert's momentan. Es gibt zwar eine Reihe von Anleitungen online, aber diese beziehen sich fast ausschließlich auf MS Outlook. In der Regel wird dort empfohlen, eine .adm-Datei zu erstellen und diese als Gruppenrichtlinie zu importieren, aber an welchen kritischen Stellen was durch welche Einträge für David ersetzt werden muss, erschließt sich mir leider nicht.

    Daher mal bescheidene Frage in die Runde: Hat jemand von euch zufällig ein passendes Template herumliegen? Oder wie macht ihr das mit der Definition in Terminal-Server-Umgebungen?

    Das sieht für mich so aus, als wenn da noch eine "unsichtbare" Symbolleiste zwischen hängt. Mach mal Rechtsklick und wähle "Symbolleisten fixieren" ab, taucht da irgendwo das Verschiebe-Icon (vier Punkte übereinander) auf, ohne dass daneben Symbole stehen? Dann diese Leiste einfach ausblenden oder irgendwohin schieben, wo sie nicht stört.

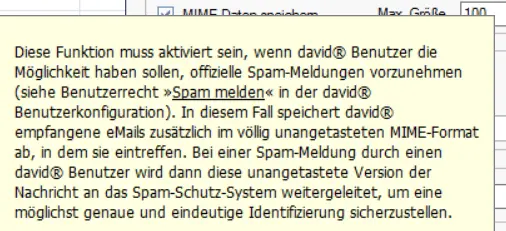
    Stimmt, steht so sogar in der Hilfe:

    Leider hatte ich bei der umgekehrten Suche (nach "SPAM") diesen Schalter nicht gefunden. Generell wundere ich mich in letzter Zeit öfters, dass in unserer Installation offenbar viele Werte vom Default abweichen, obwohl sie (wie in diesem Fall) ziemlich sicher nie manuell angefasst wurden. Vielleicht betrifft das in erster Linie sehr alte Installationen; unser David ist schon mindestens 10 Jahre immer nur aktualisiert worden, nie neu installiert. Das gilt für die meisten Kunden allerdings ebenso... Werde bei Gelegenheit mal prüfen, ob bei denen der Haken gesetzt ist.

    Das ist ja interessant. Die Option "SPAM melden" gibt es bei mir in den Benutzerrechten nicht - aktuelles Rollout, MIS aktiviert. Auch wenn ich testweise einen ganz neuen User anlege, erscheint da nichts. Konsequenterweise gibt's im Kontextmenu im Client keine Möglichkeit, die Nachricht als SPAM zu markieren. Nanü?