
Hallo SiteCare ist aktiv , DaSi ist klar, von aktuell 529 auf 537 .
Gruß Jörg
Das sollte kein Problem sein.
Muss jetzt eine bestehende Installation noch für 3-6 Monate betreuen.
Und was passiert danach?
Hallo SiteCare ist aktiv , DaSi ist klar, von aktuell 529 auf 537 .
Gruß Jörg
Das sollte kein Problem sein.
Muss jetzt eine bestehende Installation noch für 3-6 Monate betreuen.
Und was passiert danach?
bei uns tritt es auch auf.
Habn auch onch keinen Fix leider gesehen.

Vielleicht hilft ja das Rollout 535. Kam heute raus
Neue Kalendersynchronisation mit Microsoft Kalendern (Beta)
Nach der Installation des Rollouts ist der neue David Dienst „CloudSync“ eingerichtet und gestartet. Der bisherige Dienst „Providersync“ bleibt vorerst eingerichtet, synchronisiert aber nicht mehr. Nach dem Update des TeamDavid Clients kann im Kalender mit dem Button „Weitere Kalender“ ein Microsoft Kalender für die Synchronisation gewählt werden. Hier kann auch selektiert werden ob in beide Richtungen oder nur in eine Richtung synchronisiert werden soll. Wurde die bisherige Providersync bereits verwendet, so erfolgt die Synchronisation bei den entsprechenden Kalendern weiterhin nur in der Richtung von Microsoft nach David. Für eine andere Richtung muss dieser Kalender entfernt und neu erstellt oder ein zusätzlicher Kalender angelegt werden. Per Vorgabe wird alle 3 Minuten synchronisiert. Dies kann über die Datei calsync2.ini im Verzeichnis \david\Apps\calsync2\code geändert werden. Bei Änderungen an dieser Datei muss der Dienst neu gestartet werden.
Interessant. genau das hat uns gefehlt und das war auch einer meiner Gründe meines Wechsels von David zu MS letzte Woche...

Man hat mir empfohlen:
Gefunden hatte ich auch eine gleichlautende Info von hier:
So hab ich es derzeit umgesetzt.
Das klappt soweit auch. Nur das man bei "An" dann öffnen muss und jemanden suchen muss, er macht keine VOrschläge weil die ja zu kontakte@domain.com gehören und nicht zum persönlichen Exchange Konto.
GAL kann ich nicht utzen weil sehr viele Kontaktinformationen nicht unterstützt werden.
 ich bin grad bei der Migration von David zu MS 365
 wenn das durch ist und alles am Montag hoffentlich klappte ohne fehlende Daten kann ich gern das Upgrade machen.
Aber vorher fass ich bei David jetzt erstmal nichts mehr an
Man hat mir empfohlen:
Ich habe folgende Idee: Sie richten ein eigenständiges Exchange Postfach nur für Kontakte ein. Es muss allerdings ein lizensiertes Postfach sein (ExO Plan 1 Lizenz kostet 3,68€ netto mtl). Dieses können Sie auf jedem Smartphone einbinden und dort nur die Kontakte synchronisieren. Damit wären dann alle Kontakte, die darin gepflegt sind auf jedem verwendeten Smartphone verfügbar. Sie können es mit Ihrer kontakte@ Adresse mal probieren, indem Sie dieses Postfach in ein Nutzerpostfach umwandeln (geht im Exchange Admin Center) und ihm eine der Testlizenzen zuweisen
Gefunden hatte ich auch eine gleichlautende Info von hier:

Aus diesem und vielen weiteren Gründen bin ich immer noch ein freund von "David".
Und wie machst du das dann bei deinen Kunden, die du bereits migriert hast in MS Exchange ?
outlook classic ist ja nur noch eine Frage der Zeit bis das wegfällt ich würde mich schonmal an das "outlook new" gewöhnen.
Das verstehe ich auch. Bis dahin kann man Classic ja noch nutzen, Problem ist eher das es mobil dann nicht geht mit standard.
NoHopeNoFear hirschQ UKe olise ihr habt ja schon migrationen gemacht zu Exchange.
Aber wie macht ihr das mit den Adressen?!
Ich habe grad mal die KI befragt und bin eher enttäuscht von der Antwort...
MS empfiehtl ein geteiltes Postfach kontakt@domain.de zu nutzen. das funktioniert scheinbar aber nur mit outlook classic und nicht dann mit mobilen endgeärten?!
So Version HelloExchange 1.2.1.8 ist veröffentlich, da ist das Problem mit der Signatur behoben.
War vorher schon. Allerdings seit dem Freitag Update unter iOS nicht mehr nutzbar. iPad geht. iPhones ohne Freitag Update gehen auch.
Ok daher ging es bei mir nicht.
ist mir vorher nicht aufgefalle.
Der Bug wurde von Tobit bestätigt.
Guten Morgen, das Verhalten ist uns bekannt und wird derzeit von unserer Entwicklungsabteilung analysiert und bearbeitet. Vielen Dank für das Feedback.
Habe in der Vorlage keine Grafik. Benutze wie am PC die Vorlage von Tobit "Weiße Kachel".
Danke
 Alles anzeigen
Mich würde ja bei der ganzen Geschichte vor allem auch noch das Thema Sicherheit interessieren.
Wenn ich da einen Agenten auf einem bei uns lokal laufenden MCP Server irgendwas erledigen lassen wollte, müsste ich halt vorher wissen:
Ist sichergestellt das alle Kommunikation verschlüsselt verläuft?
Ist sichergestellt das ich den externen Zugriff auf den bei uns laufenden MCP Proxy so beschränken kann, das ausschließlich unsere Sidekick Instanz über den Proxy auf unsere MCP Server zugreifen kann.
Lässt sich sicherstellen und protokollieren welcher unserer Agenten / Nutzer auf welchen unserer MCP-Server zugreifen kann / darf und es tut?
Gibt es die Möglichkeit die Verwendung von Client Zertifikaten durch unsere Sidekick Instanz in der Chayns Cloud beim Zugriff auf unseren lokalen Chayns-Proxy / Server zu erzwingen?
Bekommen wir konkrete IP Adressen für eine sichere Firewall Konfiguration?
Gibt es eine schriftliche technische Zusicherung zur Mandantentrennung von MCP-Verbindungen?
Man sieht, ich hab ne Menge Fragen bevor ich sowas sicher und nützlich einsetzen kann.
Für mich steht jedenfalls fest, das die ganze Geschichte nur mit lokalen MCP-Servern und darauf zugreifenden Agenten echten Nutzen erbringt.
Es bedingt aber halt das Sicherheit oberstes Gebot hat.
Aufgaben hätte ich genug für das Ding und ein Betrieb in DSGVO konformer Art und Weise kann mich schon klar ködern.
Aber ich hab dafür halt Anforderungen und nicht zu umgehende Bedingungen.
Hast du denn mal bei Tobit nachgefragt?
Wir bspw stellen ja grad um auf MS 365 E-mails etc damit wir genau mehr mi KI in Zukunft machen können...
Bei mir auch soweit alles ok.
Angeblich wurde bei TObit Team nun auch Vorlagen integriert?! Hat das jemand im Einsatz und klappt es?
Hab bei mir mal server vorlagen eingestellt hatte im ersten Test aber nicht geklappt.
für alte kann man das nur reparieren wenn man jede einzelne alte eMail anfasst.
Ok bei ca 200.000 dateien eher nicht machbar
für neue eMails ist es leicht.
So hatte ich das ja auch gemacht, nur kam dann das hier dabei wohl raus. Es sind 3 Bilder die in unserer Signatur derzeit sind. aber halt warum auch immer ohne Dateiendung...

Das ist die "alte" chat app - wir haben die seit Anbeginn der Zeit im Einsatz.
Sind alle Nachrichten darin noch vorhanden?! also nutzt man das wirklich so aktiv?
Wir "löschen" die Chats von Zeit zu zeit..
Moin,
mir sit aufgefallen, das bei unseren Signaturen 3 Dateien angehängt werden
Ich hatte die Signatur mit Hilfe von riawie mal aktualisiert und mit Variablen für Benutzer usw gearbeitet und dabei ist mir aufgefallen dass die Dateiendung weg ist.
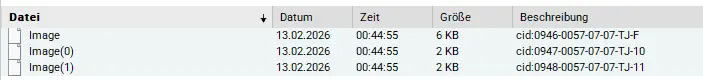
Früher war es mal mit .JPG scheinbar in die Signatur/Textbaustein integriert worden, da sieht man das Bild dann auch extern.
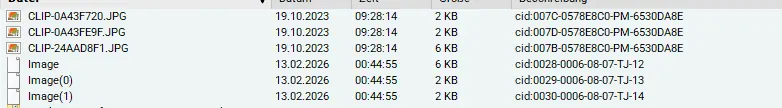
Kann man das irgendwie reparieren für neue E-Mails und kann man das ggf. sogar reparieren für alte E-Mails?!
Entwickler ist nächste Woche aus dem Urlaub zurück und wird sich dem Problem annehmen.
Mal schauen wie gut das dann klappen wird
Mich wundert, das hier andere HelloExchange user die Probleme nicht hatten

wir erwägen tatsächlich einen Wechsel zu Hetzner
Der Aufwand sollte sich ja auch gering halten nehme ich an oder? Und bevor man sich weiter mit denen rum ärgert...
Im aktuellen Update wurde die Bestellung von Domain-validierten Class2-Zertifikaten im David Administrator implementiert. Benutzer können nun diese Zertifikate direkt über die Plattform oder den TeamDavid Client anfordern, nachdem gültige Firmendaten hinterlegt sind. Zudem wird beim Import von TLS-Zertifikaten aus PFX-Dateien die vollständige Zertifikatskette automatisch in das PEM-Format übernommen, was manuelle Ergänzungen überflüssig macht. #TeamDavidAdministrator
Übersicht der Anpassungen:
Im aktuellen Update wurden mehrere Fehler behoben, die die Stabilität des Systems verbesserten. Ein Absturz, der beim Weiterleiten von E-Mails auftrat, konnte nun erfolgreich behoben werden. Zudem wurde ein kritischer Fehler, bei dem der Team Client ohne Fehlermeldung abbrach, korrigiert. Weitere Fixes beinhalten die Behebung einer Schutzverletzung bei langen Betreffzeilen sowie das Problem fehlender Bilder in Chat-Teilnehmerlisten im Infocenter. #TeamClient
Übersicht der Anpassungen:
Das Update beinhaltet mehrere Verbesserungen und Fehlerbehebungen für die Benutzeroberfläche. Die Darstellung der Chats im InfoCenter wurde optimiert, um Darstellungsfehler zu vermeiden, und Umlaute im Zertifikatsnamen werden nun korrekt angezeigt. Zudem wurden neue Tastenkürzel für Nachrichtenaktionen eingeführt und die Navigation durch interne Links unterstützt. Die Prioritäten in der Nachrichtenliste werden jetzt korrekt aktualisiert, und die Vorschau von TeamTalk- und Intercom-Unterhaltungen wurde überarbeitet. Weitere Anpassungen betreffen die Benutzeroberfläche des Adressdialogs sowie die korrekte Anzeige von eingebetteten Bildern. #TeamDavidmacOS
Übersicht der Anpassungen:
Weiß hier jemand rat? kann ich bei David dazu etwas ändern, dass die ggf. anders eingebettet werden oder so damit man keine Probleme hat?! Ggf. mit einer Massenbearbeitung oder so was?!
Hab HelloExchange auch schon geschrieben und warte nun auf Rückmeldung von deren Entwickler.
Schade hätte gedacht ich könnte heute Nacht die Migration anstoßen Aber gut das ich erstmal noch Tests mache