


Vielleicht kann Thomas das Upload Limit von 1 auf 10MB bspw anheben, dmait man das Tool für die Zukunft hier "sichert".
Beiträge von lycra
-
-

Danke für die Antwort.
Kannst Du das Verhalten an irgendwas festmachen?
Ich leider nicht nein, ist auch nur sporadisch

-
Ist bei uns auch manchmal so.
Kommt aber dann auch wieder...
-

ja kannst du auch ... Firewall anpassen ... Deteils gern auch per PN
Das Sprengt ja sonst den Rahmen hier

OK
-
Moin,
also in der Strongbox steht sicherlich \\IP\UNC_PFAD\
den habe ich damals bei mir weg und LaufwerkW:\Backups gesetzt fertig.
die vorhandenen vom UNC vorher rüber kopiert.
Ok dann schau ich mal, ob ich das die nächsten Tage testen kann, ob das wirklich bessere Performancen haben wird als pber den UNC Pfad
EDIT: Kann amn mit ISCSI auch eigentlich eine NAS von einem anderen Standort irgendwie einbinden?
-
Ja ich müsste mir dann erstmal schauen wie man das ganze einstellt/einrichtet etc
Und dann auch bei steongbox gucken wie dann dort die Einstellungen sind.
Meine Nas hat kein 10gbe LAN Port. Und auch mein Server ist leider nur mit einem alten switch ausgestattet
 bzw langsamen der kein sfp+ kann
-
Mhh ich habe die synology mit dem Server bzw Netzwerk per LAN aggregation 2x1gbit verbunden
Ich sichere per //192.168.1.70/Sicherung.
Das geht ja auch direkt als Netzlaufwerk. Ich sehe da den Unterschied / Vorteil irgendwie nicht?! Oder bin ich einfach nicht tief genug in der Materie?!
-
ja der Gute Speicherplatz.
Hab grad mal geguckt, ich könnte 2 weitere Festplatten einbauen, sollten ja immer vom gleichen Typ sein, also 2 x 480GB könnte ich noch dazu bekommen. ... Aber eigentlich brauchen wir derzeit zumindest, den speicherplatz nicht.
wenn ein NAS vorhanden ist welches per Raid die Festplatten hat, wie wäre es mit iscsi ?
wäre das nicht noch eine Option?Es ist bei der Synology der Synology SHR Raid gewählt worden:
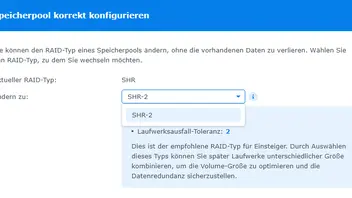
Und was ist ISCSI? Würde mir das etwas bringen?!
-
Aber das ist bei mir Unverschlüsselt es landet ja in der VM selbst.
So kann man das natürlich auch machen. So hat man schnelleren Zugriff auf das Backup (Zugriffsgeschwindigkeit) und das Backup selbst wird deutlich schneller erstellt. Das sehe ich schon ein.
Aber das ist bei uns aus Platzgründen gar incht so "möglich".
Wir haben auf dem bare metal Server nicht unendlich viel Speicherplatz

Und da unser basis backup ca 135GB groß ist, ich gerne aber mehr als nur eine Datei haben möchte (sichere 1 mal wöchentlich basis und täglich inkrementel, habe ich es eben auf die NAS ausgelagert.
Problem ist, wenn ich den Datenträger verschlüssel, muss ich ja jedes mal wen ich den Datenträger anstecke, aufs System, Festplatte einbinden (Passwort für Verschlüsselung eingeben) und erst dann habe ich Zugriff.
Das stimmt natürlich....
Hätte wir doch aml deutlich mehr Speicherplatz damals genommen
Hab nur 6x 480GB SSD Platten drin
Das in nem Raid ergibt nicht soo viel 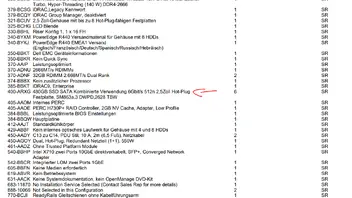
-
Hallo, also wenn die Backups das "Haus" verlassen dann Verschlüsseln.
Ok gut zu wissen.
Bei mir sichert das "doppelt".
1. Strongbox von David auf NAS, und das auf meine Dropbox Cloud
2. Altaro VM Backup sichert mir meine 3 VMs, (AD, Mailserver, Terminal) und schickt diese verschlüsselt auf meine NAS. Sobald das fertig ist, wird es von Altaro VM Backup auf Wasabi Cloud als OffSite Backup hochgeladen.
Das heißt du nutzt Strongbox selbst als Backup gar nicht? Ich hab das zusätzlich, weil man da auch einzelne E-Mails etc ja raus ziehen könnte.
Dann werde ich die von nun an mal verschlüsseln und die alten Backup Images von Strongbox löschen.
Der externe Datenträger, das macht ihr manuell?
-
Moin,
verschlüsselt ihr eure David Strongbox Backups?
WIr sichern diese von der Mailserver VM mit Strongbox direkt auf ein Synology NAS (\\192.168.1.70\Sicherung)
Es nutzt einen extra dafür angelegten Benutzer auf der NAS.
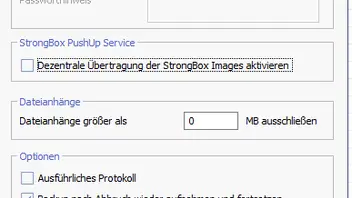
Zusätzlich wird dieses Backup von der Synology NAS in die Cloud synchronisiert und auch noch auf eine zweite Synology NAS (muss noch eingerichtet werden).
WIe macht ihr das ?
-
DAnk Google bin ich auf dieses Thema eben gekommen.
Nachdem ich mit Acruil die archiv.dir neu erstrellen musste, war alles "futsch".
Nun mit Hilfe des Themas auf Eingang umgestellt und alles sieht wieder gut aus
-

Für mich ist ein Ordner der mehr als 1500 Nachrichten enthält ein Grund über eine bessere Organisation und Ablage nachzudenken um langfristig effizienter zu arbeiten.
OK
Aber hey, das ist das tolle an David.
Jeder kann das so handhaben wie er oder sie es mag oder benötigtJa vielleicht ändern wir das ja mal
Nun nutzen wir ja erstmal die Premium Protection services
Vielelicht werden wir dann doch demnächst wieder mehr und mehr Funktionen nutzen
-
OK
funktioniert bei uns auch problemlos, liegt aber daran das wir mit glasfaser im Büro gut angebunden sind. Ich lass es mal ohne Ablage fürs erste
-

Hmm, ich verstehe nicht warum ihr nicht einfach die Benutzerberechtigung "Message Identifications Services (MIS) anpassen" im David Administrator benutzt? Bei nicht vergebenem Recht habe ich nicht die Möglichkeit einen Absender der Whitelist hinzuzufügen und eine evtl. schon vorhandene Whitelist kann ich zumindest vom Client aus nicht bearbeiten.

Ok es ist tatsächlich so, dass das Attribut bzw die Möglichkeit dann nicht mehr gegeben ist.
Denke das sollte ja reichen.
Habe den SChreibschutz dann wieder aufgehoben, damit wieder "Standard" Einstellung herrscht.
-
Mhh und wie würde sich das bemerkbar machen?
-
OK dann werde ich das morgen mal in Angriff nehmen
Und wenn man dann diese Warnung hat drückt man drauf und es passiert nichts?
Oder verschwindet die Anzeige komplett?
Und wenn schreibgeschützt dann verschwindet auch die Anzeige im. Menü 2nd scan whitlist, richtig?
-
Mhh ich kann ja mal den Filter auf 5000 zurück stellen und schauen ob es schneller wird. Aber irgendwer bisher nie gemerkt das es langsam ist
-
Um das Vertrauen zu blockieren muss man übrigens nur die spam.whl Datei im Eingangsarchiv der Nutzer schreibschützen.
Ehm was ist wenn bei 4 der 7 Benutzer die spam.whl nicht im Eingangsordner ist?!
-
hmm, ich wusste das mal wo man das einsehen kann, dann allerdings habe ich es bei allen verhindert, weil es zu leichtfertig genutzt wurde und somit jeglichen Schutz aushebeln konnte.
Ok hab ich nun gefunden
Rechte Maustaste auf das Eingangsarchiv, dort gibt es dann recht weit unten im Kontextmenü einen Punkt "2nd Scan Whitelist"
Wie du hier schon geschrieben hast
mmer dran denken, wenn du einem Absender vertraust schlüpfen seine Mails auch dann am Second Scan vorbei wenn er selbst sich eine Infektion einfängt und dann plötzlich schädliche Inhalte von seinem System versendet werden.
Außerdem wertet der David Server dafür nur den vorgeblichen Absender aus und dieser ist halt leicht zu fälschen.
Danke, das leuchtet natürlich ein
Kann man denn die "abfrage" weg machen oder nur das schreibgeschützt setzen und die Anzeige ist dennoch zu sehen?
Um das Vertrauen zu blockieren muss man übrigens nur die spam.whl Datei im Eingangsarchiv der Nutzer schreibschützen.
Ich probiere es mal