Ok danke für die Erläuterungen. Ich find es gut wenn ich eine Email erhalte, so sind wir es gewohnt und sehen das die nachricht gelesen wurde.
Ob ein Status einer email sich ändert haben wir nicht drauf geachtet 
Ok danke für die Erläuterungen. Ich find es gut wenn ich eine Email erhalte, so sind wir es gewohnt und sehen das die nachricht gelesen wurde.
Ob ein Status einer email sich ändert haben wir nicht drauf geachtet
So Update installiert und schaue mir nachher das mal mit der Web API an...

Wie viele Mails liegen im eingang?
Daran sollte es eigentlich nicht liegen. Wir haben bspw ca 23000 im Eingang. Da friert nichts ein. Nur bei unverteilt oder bei Adressen manchmal..und da scheint was mit den Rechten nicht zu stimmen.. 🙈

wenn alles richtig läuft sollen Lesebestätigungen auch nirgends als Mails auftauchen, sondern der David Server bei den versandten Nachrichten den Gelesen Status korrekt setzen.
Hast Du mal geschaut ob die mit angeforderter Lesebestätigung versandten Nachrichten in der Vorschau im Karteireiter Gelesen passende Statusänderungen verzeichnet haben?
Also wir erhalten immer die lese Bestätigung als Email?! Das ist also falsch?
 Alles anzeigen
Smart Client und App läuft
Auf den ersten Blick aber erst mal nur ein neuer Webclient mit noch weniger Funktionen als der bisherige Webclient. Keine Aufgaben, Termine, Textbausteine, Vorlagen, Abwesenheitsassisteten, Strongbox, ... Immerhin funktionieren die Verknüpften Ordner. Bin mal gespannt, wo die Reise hingehen soll. So ist es für mich erst mal keine Verbesserung zu ActiveSync auf einem iPhone.
Mal nachfragen, wie das mit dem Datenschutz ist, wenn das ganze nun über Tobit Chayns läuft. Falls jemand dazu Infos hat, bitte mal hier posten.
Das Ganze läuft wohl über Swagger und Tobit stellt sogar ne API-Doku bereit
. Das könnte ja doch mal für andere Anwendungen (z.B. Anbindung an ERP-System) spannend werden, da ja die normale API nicht weiter dokumentiert wird und man dafür einen extra Developer-Account bei Tobit braucht.
Gruß
Baumi
Mhh und was soll der Client dann beseer können als eas?! Da habe ich Aufgaben, auch wenn leider meine Textbausteine
Also beseer mal nicht ausprobieren? 😂
Installiere morgen mal wenn ich im Büro bin das 314er update und schau mir das mal an 

Bei uns besteht das Problem auch seit Montag.
Hast du die Lösungsschritte angewendet?
Guten morgen,
ich hatte bzw habe es manchmal weil die Rechte (NTFS) falsch gesetzt sind.
Kann das bei euch der Fall sein?
So hatte es mir stylistics jedenfalls damals erklärt/gezeigt.


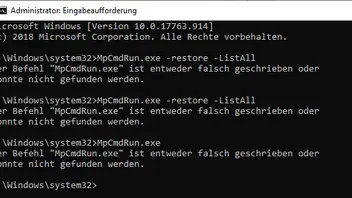
Falscher Ordner die exe liegt nicht in system32
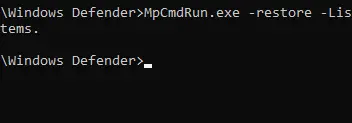
Ok bei mir sind keine mehr drin 
danke
Hab mal MpCmdRun.exe -restore -ListAll laufen lassen....
wo führst du das aus?
CMD geht nicht
Das merkwürdige ist das auch da keine Regelmäßigkeit auf die Emails zu sehen war.
Bei unserem Windows 2019er Server war bspw in einer Email 2 Excel DAteien nicht aufrufbar aber die dritte schon...
Danke hat wunderbar geklappt mit dem Eingangsprotokoll, wo ich dann wusste wie die Dateiendung sein musste.
Habe alles was ich brauchte wieder hergestellt und wie folgt nun bei Windows Defender eine Ausnahme hinzugefügt
https://hope-this-helps.de/serendipity/ca…rver-Windows-30
- DAVID\APPS\
- DAVID\TLD\PORT\
- DAVID\IMPORT\
- DAVID\CODE\
Danke werde ich mir anschauen und diese dann ausschließen!

Ihr müsste natürlich die .$01 Dateien manuell umbenennen .pdf für PDFs und so weiter. Der David Server verarbeitet diese nicht nachträglich...
Das war mir nicht bewust, klingt aber natürlich vollkommen logisch...
Werde ich mal schauen ob ich die zwei Anhänge die mir fehlen wiederherstellen kann.
Alles anzeigenlycra mit der Ausnahme werden nur zukünftige Fehler verhindert.
Die bereits vom Virenscanner in Quarantäne verfrachteten Anhänge kommen dadurch aber nicht wieder an ihren Platz.
Die kann man allerdings mit ein wenig Handarbeit wieder da zuordnen wo sie hingehören.
1. alles was in dem Ordner erkannt wurde im Virenscanner (hier der Defender) wiederherstellen2. nach den Urzeiten der wiederhergestellten Dateien gucken
3. die Uhrzeiten mit dem Eingangsprotokoll im David Administrator abgleichen.
4. im David Client anhand des eingangsprotokolls in den jeweiligen Nutzerordnern gucken ob an der jeweiligen mail anhänge leer sind, also fehlen
5. nach identifizieren so einer Nachricht deren David Objektverknüpfung kopieren
6. den Dateinamen in der Davidobjektverknüpfung ohne die Dateiendung nehmen und die laut Uhrzeit zugehörige wiederhergestellte Datei im Port\Extra Verzeichnis so umbenennen das die Dateiendung bleibt, aber der Name dem eben ermittelten entspricht.
7. Die umbenannte datei in den Benutzerordner verschieben welchen man ebenfalls gerade ermittelt hat.
8. prüfen das der Anhang nun zu öffnen ist.
Ich hatte gerade das Vergnügen dieses Prozedere mit fast 50 Anhängen praktizieren zu dürfen weil ich erst kurz vor Mittag davon erfahren habe.
Mir hat der Defender in der Vergangenheit oft den Hintern gerettet, weil der David integrierte Scanner nicht alles erkannt hat, entsprechend schmeckt mir das gar nicht da derzeit eine solche Ausnahme setzen zu müssen, geht aber wohl gerade nicht anders
hallo vielen dank für die ausführliche Erklärung.
Bei uns sind es zum Glück nur rund 10 Anhänge gewesen, wovon ich bei 8 davon einfach neu angefragt hatte und auch sofort erneut erhalten habe.
Ja bisher sind wir mit dem Windows Defender auch sehr gut gefahren...

Vielen Dank Lycra,
David-Verzeichnis als Ausnahme hinzugefügt und die Anhänge funktionieren weider.
Den anderen Thread hatte ich noch nicht entdeckt...
Nochmals vielen Dank!
Bei mir gehen die immer noch nicht.... Ist doch ätzend...
Hab ich das ggf. vielleicht falsch gemacht...


Zum Thema Virenschutz möchte ich gerne auf einen Hinweis von mir in einem anderen Thread hinweisen:
C:\David\Tld\Port\Extra <- Was macht das Verzeichnis? Windows Defender
Ja das hatte ich gelesen... Aber 2,40€ pro Benutzer pro Monat finde ich schon teuer...
Müsste ich bei unseren Technikern nachfragen, sind aber ne ganze Menge.
Am besten Mal melden, dann können die Kollegen es einstellen.
Ich habe nun den gesamten David Ordner erstmal freigegeben..
Leider sind die Dateianhänge trotz widerherstellung aus quarantne nicht zu öffnen..
C:\ProgramData\Microsoft\Windows Defender\Quarantine hab ich geprüft da sind 23 ordner drin aber alle leer.
hat der Defender die PDFs (.$0x Anhänge) in die QUantantäne verschoben.
Dort kannst du Sie auswählen und wiederherstellen
Habe ich soeben probiert, die alten Anhänge werden aber nicht angezeigt... Kann ich das irgendwoanders noch prüfen?
Hast du das gesamte Verzeichnis einfach aufgenommen oder nur das was Stylisitcs genannt hatte?
Ich bin mir nicht sicher ob ich einfach alles ausschließen sollte.