Beiträge von riawie

    Wer sichert das ohne Rechte in einer "normalen" David Umgebung ;)

    Keine Ahnung, mag, aber für den ein oder anderen - uns sei es nur aus Performance Gründen - interessant sein, sonst gäbe es wohl den Schalter nicht...

    Also, wenn ich das richtig erinnere, spielt es für die Einsicht in die Strongbox Archive keine Rolle ob mit oder ohne NTFS Berechtigungen gesichert wird. Hier ist es auschließlich vom David Administrator Recht abhängig. Hat man das nicht, sieht man in einer Strongbox Sicherung nur sein eigenes Archive. Hat man es, sieht man alles auch wenn man im "normalen" Archive Baum nicht alles sieht.
    Das Sichern der NTFS Berechtigungen ist m.W. nur für die Wiederherstellung von Bedeutung.

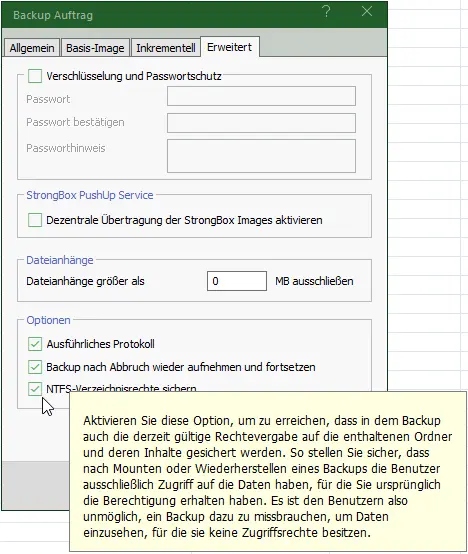
    Die Dokumentation zum Schalter "NTFS-Verzeichnissrechte sichern" sagt da ganz klar was anderes.

    Ich kann das aber aktuell nicht einfach mal so eben ausprobieren wie die Auswirkungen sind, da unser Datenbestand dafür einfach zu groß ist und wir halt die Rechte auch immer mit sichern lassen.

    Für den Team Client habe ich mir ein Workarround zurechtgelegt um doch auf meiner Vorlage versenden zu können. Ich habe mir mit dem Desktopclient unter "Entwürfe" ein paar "leere Mailvorlagen" abgespeichert. Die ist danach allerdings raus -deshalb habe ich ein paar mehr dort abgelegt . Die öffne ich denn und kann zumindest über diesen Weg auch mal über die mobile App Mails mit Vorlage versenden. Besser als nichts!

    Das kann ich so halt keinem unserer Mitarbeiter zumuten.
    Die würden mir das vor die Füße werfen.

    genauso Mist das es im Outlook auch keine zentralen Vorlagen gibt.

    Eigentlich freut mich das sogar, da es einer von vielen Gründen ist warum hier niemand länger drüber nachdenkt auf Outlook setzen zu wollen :p

    Aber da ich Outlook wenn dann eh nur per EAS auf Mobilgeräten einsetze betrifft mich das Problem halt eh nicht, da in dem Fall die vom David Server im Versandprozess wie ein Mantel um die Mail gelegte EAS Vorlage greift, womit da dann eben doch unsere Firmen CI voll durchsetzbar ist.

    Habe mich zu dem Thema schon öfter bei Tobit ausgekotzt. Die sind da ziemlich beratungsresistent.

    Im Grunde würde es ja auch schon völlig ausreichen, wenn der David Server beim Versand einer Nachricht aus der iOS oder Android Team App schlicht ebenfalls die EAS Vorlage mit anwenden würde.

    Ehrlich gesagt muss der Anwender die Vorlage auf dem mobilen Endgerät ja weder sehen, noch ändern können.
    Wichtig ist nur das Ergebnis, welches dann beim Empfänger ankommt.

    Ich hab mich da jetzt ncht so intensiv reingefuchs . aber wenn Ich im Admin beim User unter Versand die eMail-Fußnote entsprechend bearbeite (Vorlage reinkopiert inkl. Firmelogo). kommt das auch mit dem Team Client unter iOS.
    Das einzige ist, daß man es halt nicht sieht, da dieFußnote wohl erst auf dem Server drangehängt wird.

    Gibt bestimmt wieder Fälle wo das nicht optimal ist aber prinzipiell gehts - oder hab Ich euch da falsch verstanden ????

    Die Fußnoten sind schon sinnvoll und nützlich.
    Wir verwenden diese auch um damit unverhandelbar unter jede Mail die bei uns geschrieben wird die gesetzlichen Pflichtinformationen drunter zu setzen.
    Allerdings kann man mit der Fußnote halt nur Dinge unter Mails drunter setzen und nichts oben drüber.
    Außerdem kann ich je Nutzer nur eine Fußnote hinterlegen und nicht für die Verwendung verschiedener Clients verschiedene Fußnoten.
    Würde ich nun die Fußnoten dazu verwenden wollen die fehlenden Vorlagen beim mobilen Team Client zu umgehen, hätte ich anschließend ein Problem mit den Vorlagen für die normalen David Clients.
    Damit liefert die Fußnote bei uns also immer noch alle Pflichtinformationen, aber eben nur diese und das in allen Fällen gleich.

    Wer David einsetzt hat sich das sicher nicht leicht gemacht.
    Warum sollte man es jetzt wegen den Clients aufwecihen ?

    Das ist einer der Hauptgründe, warum wir bei Tobit bleiben.
    Die mobile iOS / Android Outlook App war halt bis zu dieser Änderung problemlos einsetzbar, da alles lokal auf dem von uns genutzten Endgerät blieb. Das ist jetzt wohl halt vorbei, es sei denn es gäbe einen Weg das noch umzustellen. Im Grunde muss ich unserem Mitarbeiter nun erklären das er sein privates iPhone doch mal vollständig neu aufsetzen muss, damit die Apple Standard Mail App wieder mit unserem David Server zusammenarbeitet, denn an seinem Konto liegt es nicht, da sich das mit einem anderen iPhone prima verbinden und nutzen lässt.

    Wie oft hat MS schon "Einbrüche/Leaks" in Azue/Entra und damit verbundener Dienste (MS365, etc) gehabt?

    Viel zu oft!

    lycra im Grunde kannste das alles crawlen indem Du folgende Links:

    https://tobit.com/login/kbArticle.asp?ArticleID=31

    oder:

    https://club.tobit.com/login/freekbarticle.asp?ArticleID=31

    als Startpunkt verwendest und die KB Nummer am Ende des Links von 31 an hochzählst.
    31 entspricht dabei dem KB Artikel Q-100.031 und ist der älteste noch erhaltene.

    Das ganze geht - mit einigem an Lücken - hoch bis mindestens Q-112.028 bzw.:

    https://tobit.com/login/kbArticle.asp?ArticleID=12028

    Ob Tobit aufs crawlen allergische Reaktionen zeigt weiß ich natürlich nicht ;)

    Im Grunde braucht es ja auch nur ein Inhaltsverzeichnis.

    Grundsätzlich nutze ich das bei Bedarf bislang so, das ich google mit folgender Eingabe losschicke

    "https://tobit.com/login/kbArticle.asp Beschreibung meines Problems"

    Die Geschwindigkeit der Strongboxsicherung hängt von einigen äußeren Einflüssen ab.

    1. wie schnell sind die beteiligten Laufwerke

    2. werden die NTFS Verzeichnissrechte mitgesichert?
    Das verlangsamt die Sicherung teilweise beträchtlich, da bei jeder zu sichernden Datei eine Abfrage der Rechte durchgeführt wird, was ein Vorgang ist der insbesondere in einer AD Umgebung immer recht aufwändig ist. So kann es bei sehr vielen kleinen Dateien durchaus länger dauern deren Rechte zu ermitteln, als die Datei selbst zu lesen. Durch das abschalten der Option auf der Seite erweitert wird man allerdings nicht den kompletten Overhead los, denn auch der Server selbst fragt diese Rechte ab, wenn der ServiceLayer eine Datei öffnen will. Es passiert dann halt nur nicht zwei mal.

    Achtung, bei diesem Punkt ist es wichtig zu beachten ob man seinen Anwendern Zugriff auf die Strongbox gewährt, oder nicht!
    Schaltet man die Sicherung der NTFS Verzeichnissrechte ab, beschleunigt das zwar die StronbBox Sicherung deutlich, führt aber dazu das Nutzer, welche die StrongBox Sicherungen einsehen dürfen unter Umständen Dinge sehen dürfen auf die sie normal keinen Zugriff haben.
    Also auf keinen Fall abschalten wenn normale Nutzer Zugriff auf die StrongBox Sicherungen haben.

    Also wieder zurück zum lokalen Admin Konto für den SL wegen der Rechte im SQl Server - schade

    Oder aber du korrigierst den Installationsfehler vollständig und räumst dem SL die nötigen Rechte im SQL Server ein.

    Also im Zweifel SQL Server Management Studio installieren, starten, mit der lokalen Datenbank verbinden, unter Sicherheit > Anmeldungen den Eintrag NT-Authorität\System suchen, rechtsklick Eigenschaften, Seite "Serverrollen" auswählen, public und sysadmin anhaken, auf der Seite "Benutzerzuordnung" die beiden David Einträge anhaken, auf der Seite "Status" Berechtigung auf erteilen und Anmeldename auf Aktiviert setzen, fertig. jetzt kannst Du Deinen SL wieder als System starten und Deine Chats sollten wieder da sein, auch die Suche funktioniert dann wieder.

    Ich möchte übrigens nicht wissen was es noch für Merkwürdigkeiten gibt, wenn der David Server abweichend vom durch Tobit vorgesehenen Standard unter einem anderen Benutzerkonto läuft.

    Man kann sowas vermutlich tatsächlich ans laufen bekommen, wenn man sich wirklich gut mit den Interna auskennt und auch die alte Knowledgebase enthielt zu dem Thema einige Hinweise. zum einen ist diese alte Knowledgebase aber nur noch schlecht zugänglich und zum anderen halt inzwischen auch schlicht stark veraltet, so das dort auch nicht mehr alles was heutzutage vielleicht nötig ist berücksichtigt sein kann.

    Was man da filtern sollte hängt halt stark von dem ab was im eigenen Unternehmen getan wird und was halt letztlich doch durchkommen muss, weil sonst schlicht nicht sinnvoll gearbeitet werden kann.

    Wir können z.B. nicht einfach alle Archiv Formate blocken, weil unsere Kunden die Dinger halt oft mit reichlich Infos drin verschicken und andererseits auch Infos von uns in dem Format verlangen, da man sonst bestimmte Daten nicht sachgerecht austauschen kann.

    Unsere Liste sieht aktuell so aus:

    *.pdf.exe
    *.exe
    *.com
    *.pif
    *.scr
    *.cab
    *.bat
    *.cmd
    *.tar.lz
    *.lzh
    *.jar
    *.js
    *.ppam

    tobit-user-24 ja, das kann ich bestätigen, im classic Client werden die Farben mit übernommen.
    Im Team Client hingegen werden Farben nicht übernommen.

    Wenn man sich im Classic Clientdas Ergebnis nach einfügen als HTML mal im Quelltext anzeigen lässt, diesen dann kopiert und im Team Client via Menü Einfügen HTML einfügt sieht das Ergebnis allerdings auch dort wieder aus wie im Classic Client.
    Er kann es also korrekt darstellen.

    Entsprechend ist das wohl mal wieder ein Fall für eine konzertierte Support Anfrage bei Tobit, damit das Verhalten angepasst wird, denn das ist so ja klar fehlerhaft.

    lycra natürlich brauchst Du die Deduplikation nicht zu deaktivieren um auf die dort liegenden Daten zuzugreifen. Wenn Du die Daten an irgend ein nicht dedupliziertes Ziel kopierst oder verschiebst wirst Du sehr schnell feststellen, das schon beim kopieren die nicht deduplizierte Datenmenge übertragen wird und Du im Ziel halt auch Platz für die volle Datenmenge brauchst, wenn dort nicht zufällig eine sehr effiziente online Deduplikation läuft.

    sollte ich deduplizieren wenn ich die mails in exchange verschieben wollen würde?

    Ich wüsste nicht was dagegen spricht.
    Allerdings bin ich nun auch kein Experte was Migrationen weg vom David Server angeht.

    Was die Deduplikation angeht spart sie schlicht so lange physischen Plattenplatz auf dem lokalen Server, wie es da tatsächlich Duplikate von Datenfragmenten gibt.
    Entfernt man dann die Daten indem man sie in die Cloud verschiebt, bauen sich ja am Ende nicht nur die Duplikate, sondern auch die Daten an sich ab und es wird halt wieder mehr Platz frei, den man anderweitig nutzen kann.

    Am Ende wird man sich dann Gedanken machen müssen wie und wohin man seine in der Cloud liegenden Daten regelmäßig sichern will und könnte auch dafür wieder deduplizierten Speicherplatz gebrauchen ;)

    TSEP Grundsätzlich solltest Du das in der Tat so testen können. So lang die jeweiligen eMail Adressen - welche da im "X-Original-To:" Header ausgewertet werden - bei den beiden Benutzern in deren Einstellungen auf der Seite Allgemein bereits als Hauptadresse, oder unter weitere als eingehende eMail Adressen, eingetragen sind braucht es keine Verteilregeln mehr. Verteilregeln bräuchte es nur für im System nicht bekannte Adressen, welche es in einem korrekt konfigurierten System aber nicht geben sollte, wenn man eh kein catch all Postfach beim Provider hat. Was Du dann allerdings unter Umständen noch einrichten musst ist ein Weg zum versenden von Mails, denn aktuell nutzt der David Server bei Euch vermutlich die Einstellungen welche in der Benutzerkonfiguration der POP3 Konten der einzelnen Nutzer hinterlegt sind auch für den Versand.
    Mit einer Catch all Konfiguration muss dann natürlich - auch wenn man sie im Grunde erst mal nur simuliert - in der Postman Konfiguration auf der Seite Provider ein Smarthost eingetragen werden, über welchen Mails versendet werden sollen, alternativ müsste man Mails direkt an die Server der Empfänger ausliefern, das allerdings erfordert noch etwas mehr Vorbereitung, da einige Voraussetzungen zu schaffen sind.
    Grundsätzlich empfehle ich solche Änderungen nur mit den nötigen Kenntnissen und nach gründlicher Planung der Abläufe und dann auch Systemweit durchzuführen.

    Korrekt macht der DAVID das nur, wenn es nur einen (internen) Empfänger für die Besprechungsanfrage gibt, oder wenn per Zufall der interne Empfänger an erster Stelle im TO:-Feld steht.

    Ein ziemlicher Bock meiner Meinung!

    Wenn das hier schon noch wieder aufgewärmt wird...

    Ihr müsst also dafür sorgen, dass bei Mails an mehrere Empfänger die richtige Verteilkennung gesetzt wird. I.A. ist das bei den Pop3 Postfacheinstellungen das auszuwertende Adressfeld (x-delivered-to: bspw.) oder der Eintrag einer Zieladresse.

    Das ist ein weiterer Grund warum es keine wirklich gute Idee ist die Postfächer seiner Benutzer beim Provider einzurichten und für jeden Nutzer separat den Posteingang via einzelnem POP3 Eintrag vom Grabbing Server abholen zu lassen.

    Richtet man beim Provider statt dessen ein Catch All Postfach ein, lässt den David Server dieses Postfach zentral abholen und richtet dann die Verteilung so ein, das die vom eigenen eMail Provider hinterlassene Kennzeichnung des ursprünglichen smtp envelope to ausgewertet wird - in unserem Fall bei Strato ist das dann "X-ENVELOPE-TO:" - stimmt auch die Verteilkennung bei solchen Einladungen immer korrekt.

    Die oben beschriebenen Probleme handelt man sich ausschließlich dann ein, wenn man dem David Server die Chance nimmt zu erkennen für wen auf dem lokalen Server die Nachricht eigentlich wirklich bestimmt war.
    Der Grabbing Server beachtet das nämlich - absolut korrekter Weise - nicht wenn er mit dem Auftrag alles gefundene in einem bestimmten Eingang bereitzustellen mails aus einem im jeweiligen Benutzer Konto hinterlegten POP3 Account einsammelt.

    Ich habe diese Meldung tatsächlich Freitag zum ersten mal überhaupt gehabt (oder halt bemerkt, denn manchmal guckt man ja auch schlicht mal Tagelang oder auch mal ne Woche gar nicht auf den Server, wenn es nichts zu tun gibt) und nun ist sie halt seit Freitag da.

    Bislang kann ich deswegen allerdings auch keine Auffälligkeiten im Betrieb erkennen.

    Bei uns ist der letzte Neustart heute morgen um 04:05 erfolgt und die Meldung besteht ebenfalls weiterhin.

    Nachtrag: ich habe das jetzt ebenfalls gemeldet.

    Da ist der Teamclient von Tobit ja um Klassen übersichtlicher

    So lange der Team Client auf Android und iOS keine Vorlagen nutzen, bzw. zugewiesen bekommen kann, so das Mails von dort unformatiert rausgehen, ist der schlicht keine nutzbare Option.
    Und wenn es auf dem Gerät kein Problem mit der iOS Mail App gäbe würde dort auch kein Outllook zum Einsatz kommen.
    Es gibt da halt nur nichts anderes als diese beiden Möglichkeiten um das Telefon per EAS anzubinden.
    Und EAS ist eben der einzige Weg Mails von Mobilgeräten zuverlässig mit Firmenvorlage zu versehen.

    Das Microsoft sich jetzt auch auf den Mobilgeräten die EAS Zugangsdaten auf seine Server holt und Proxy für alles spielt ist natürlich ein Problem und schlicht nicht tolerabel. Das war aber halt bislang nicht der Fall und nur so wie es bislang war konnte man das als nutzbar bewerten.

    sagt mal, stört Euch das nicht, dass mal im TEAM Client fast nicht mehr erkennen kann, ob eine Mail weitergeleitet oder beantwortet wurde?

    Da ich nur in der Ansicht Vorschau unter den Nachrichten arbeite stört mich da eigentlich nur die fehlende Farbe.
    Die Symbole sind ja noch vorhanden.