Beiträge von riawie

    Wenn nur 5 lizenziert waren, dann müsste man mal im David Administrator bei "David" auf
    der Seite nachsehen. Dort stehen ja unter Benutzer die "aktivierten/Benutzerlizenzen gesamt"
    und bei "Lizenzen". Es zählen ja nur die Lizenzen, die dort auf der Seite aufgeführt sind. Darum
    kann man ja auch keine Lizenzen im David Administrator mehr hinzufügen, sondern nur auf der Seite.

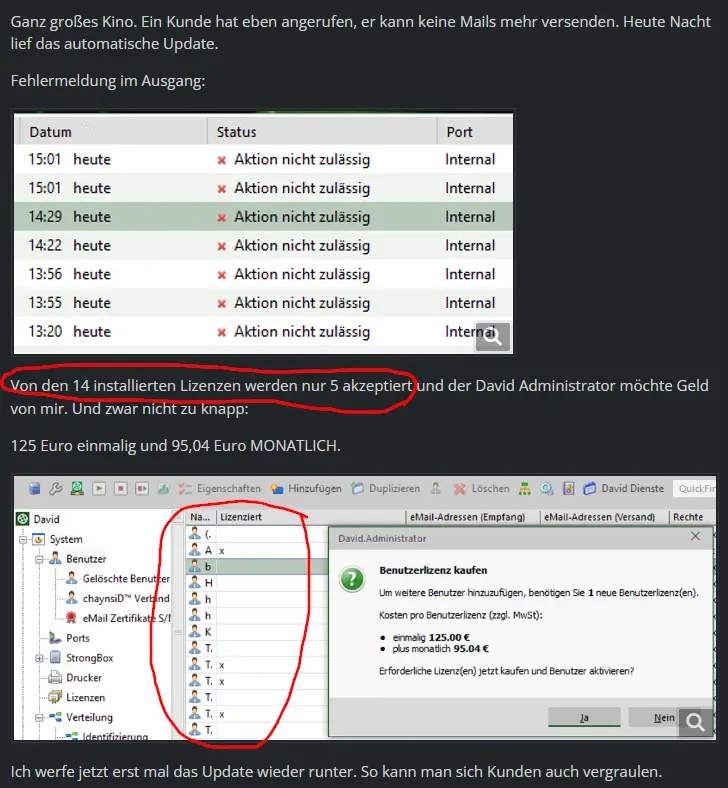
    nun, ich kann nur über das schreiben was er selbst hier berichtet und gezeigt hat und das war halt das folgende: (siehe das von mir rot eingekringelte)

    Das war offensichtlich der Preis für 1 Jahr und wurde als monatlich angezeigt.
    Scheint korrigiert zu sein, jedenfalls zeigt er nun den korrekten Preis für 1 Monat an.

    Da passt ja trotzdem was nicht, denn er hatte 14 Lizenzen im System von denen nur 5 als lizenziert angezeigt wurden.

    Wenn das System auch da einen Darstellungsfehler hatte, doch alle 14 Lizenzen gewertet und ihm deshalb auch nur für den Admin Nutzer die 15. Lizenz als zusätzlich zu kaufen angezeigt hat, dann wäre die korrekte Preisstaffel bei monatlicher Zahlweise 7,50 im Monat und damit bei 90 Euro im Jahr gelegen, oder bei jährlicher Zahlweise bei 6,25 x 12 = 75,00€

    Also irgendwas passt da trotzdem nicht...

    Youbird nein, aktuell hast Du je zusätzlichem Nutzer im System einmalige Kosten von 125€ und anschließend laufende Kosten für Sitecare von mindestens 3,75 bis max 9,50 Monatlich, ganz gleich ob die Lizenz nach einiger Zeit noch genutzt wird, oder einfach nur so ungenutzt im System existiert.

    Wirklich dynamisch sind aktuell nur die Premium Protection Services, welche nur so lange anfallen wie es auch einen eingerichteten Nutzer auf einer Lizenz im System gibt.

    Nimm mal ein Unternehmen mit 6 regulären Tobit Nutzern an.
    Das hat ohne Praktikanten dann dauerhaft 6 Tobit Lizenzen welche monatlich 6x 9,50 € für Sitecare kosten und eventuell optional noch 6x 5,50 € für die Premium Protection Services.

    Hat das Untenehmen nun jedes Jahr 4 Praktikanten, welche David nutzen sollen, die nacheinander für jeweils 3 Monate da sind braucht das Unternehmen 1 zusätzliche David Lizenz für 125,00€ und zahlt ab da jeden Monat mindestens 9,50€ zusätzlich für Sitecare. Damit tritt dann das ein was Du beschrieben hast. Zusätzlich werden je Monat in dem tatsächlich ein Praktikant als Nutzer im David eingerichtet ist halt dynamisch 5,50 € für Premium Protection Services an wenn das Unternehmen diese denn nutzt. Kommen in einem Jahr gar keine Praktikanten laufen die 9,50 Monatlich für Sitecare dennoch weiter, die 5,50 € Monatlich für Premium protection hingegen entfallen.

    Hat das Unternehmen aber nun z.B. im Sommer 4 Praktikanten gleichzeitig braucht es neben seinen 6 normalen Lizenzen gleich 4 weitere Lizenzen für die Praktikanten, was einmalig 4x 125,00 €, also 500 € kostet. Zusätzlich fallen ab da dauerhaft für 4 weitere Lizenzen Sitecare Gebühren an, da nun die Preisstufe 10 erreicht wurde allerdings nicht 9,50 € je zusätzlicher Lizenz, sondern 7,50 je zusätzlicher Lizenz, auch die ersten 6 werden damit günstiger und somit ergeben sich reale Mehrkosten für diese 4 weiteren Lizenzen in Höhe von 18,00 € Monatlich, womit in dem Fall 4 Praktikanten langfristig sogar günstiger sind als 3, dennoch aber die monatlichen Kosten dauerhaft erhöhen. Weiterhin fallen dann 4x 4,50 € Premium Protection an, welche nur in den Monaten anfallen wo die Praktikanten auch da sind und dabei auch für die restlichen Nutzer die Premium Protection um 1 € monatlich günstiger machen, so lange es insgesamt dann eben mindestens 10 Nutzer sind, was also die monatlichen Mehrkosten für Premium Protection bei 4 zusätzlichen Praktikanten wieder günstiger macht als bei 3 und in dem Szenario eben real 12,00 € monatlich bedeutet.
    Nach dem alle Praktikanten weg sind hat das Unternehmen nun jedoch dauerhaft 10 Lizenzen statt vorher 6 und muss Monatlich dauerhaft weiter 10x 7,50 € (75,00€) für Sitecare zahlen statt vorher 6x 9,50 € (57,00€).

    Was cossys sich nun gewünscht hätte wäre das man wirklich dynamisch Lizenzen nur für die Zeit der tatsächlichen Nutzung mieten könnte.
    Dann würden nämlich nach dem die Praktikanten wieder weg sind in jedem Fall anschließend wieder nur die ursprünglichen Kosten für 6 Mitarbeiter anfallen, ganz gleich wie viele Praktikanten zwischenzeitlich da waren und ob die alle gleichzeitig, oder hintereinander da gewesen sind, oder auch mit Überschneidungen.

    Fun Facts:

    Ein Unternehmen mit 9 Nutzern sollte sich in jedem Fall 10 Lizenzen gönnen, denn das kostet 10,50 € im Monat weniger als wenn es das nicht tut, die zusätzlichen Anschaffungskosten der zehnten Lizenz sind auch in weniger als einem Jahr wieder drin.

    Das gilt in anderen Staffelungen halt entsprechend, nur das man dann je Höher die Staffel ist um so mehr Nutzer quasi geschenkt bekommt.

    Wer so wie wir 100 Lizenzen hat und zudem die Premium Protection oder andere dynamische Services nutzt sollte dann ab mindestens 73 tatsächlich im System aktiven Nutzern auch tunlichst drauf achten das auch zu jeder Zeit 100 Nutzer im System angelegt sind, denn nur dann wird auch bei den dynamischen Services die Staffel erreicht und man zahlt weniger als wenn man das vergisst. So kosten z.B. 80 aktive Nutzer 288,00€ Monatlich für die Premium Protection Services, während 100 Nutzer nur 260,00€ Monatlich kosten.

    Auch bei der Sitecare wird das relevant. unsere 100 Nutzer waren damals ein Aufstieg von 50 auf 100 Nutzer und im Paket haben die 50 zusätzlichen Nutzer sogar weniger als die damals tatsächlich benötigten 40 zusätzlichen Nutzer gekostet.
    Heute zahlen wir für 100 Nutzer weniger Sitecare als wenn wir damals tatsächlich nur auf 90 Nutzer gegangen wären. Wir haben also 10 Gratis Nutzer im System, von denen aktuell 5 tatsächlich in Gebrauch sind + 5 Dummy Nutzer um die Premium Protection nicht zu verteuern ;)

    Aber auch wir hatten Zeiten wo wirklich dynamische Nutzer toll gewesen wären, weil wir entweder mal deutlich weniger als 90 aktiver Nutzer hatten oder aber mehr als 100 gebraucht worden wären, was wir dann jedoch aus langfristigen Erwägungen heraus anderweitig organisatorisch vermeiden haben.


    Du weißt aber auch, dass es die Option zur Autovalidation erst seit einiger Zeit gibt.

    Diese Option war seit meinen ersten Tagen - noch mit Windows 3.11 und einem Novell Netzwerk - Bestandteil der David.INI gewesen
    Neu ist nur das man sie seit einiger Zeit auch über den David Administrator und damit über die GUI konfigurieren kann. Das man es früher nicht hätte einstellen können ist damit als Argument hinfällig. Insbesondere da man zu jener Zeit eh kaum um das händische Bearbeiten der David.INI drum herum kam und dort jede einzelne Option im Klartext erklärt wurde.

    Und ich bin kein Kindermädchen, der jeden Tag seine Kunden überprüft, ob da evtl. unerlaubterweise jemand David gestartet hat!

    Warum sollte man auch?
    Man klärt einmal mit dem Kunden was er will, also zusätzliche Lizenzen zahlen wenn neue Nutzer den David nutzen und das allen einfach so erlauben, womit es für ihn keine sinnvolle Kostenkontrolle gibt, oder neue Nutzer nur auf Zuruf und durch den Admin eingerichtet.

    Ja, Lizenzrecht gilt auch dann wenn der Hersteller es nicht strikt forciert!

    Nimm einen Microsoft SQL Server oder schlicht einen Windows Server, bei beiden gibt es keine Forcierung das man tatsächlich über ausreichend CALs verfügt, dennoch wird das sehr sehr teuer wenn man - durchaus auch erst nach vielen Jahren - mit Unterlizenzierung erwischt wird.

    Sorry, aber das Thema mit den Lizenzen ist kleines ein mal eins und muss man den Kunden als Händler schlicht korrekt erklären. Ich habe das selbst viele Jahre gemacht bevor ich mich habe exklusiv einkaufen lassen. Keiner meiner Kunden hätte es verstanden wenn ich es ihnen nicht rechtzeitig klar und deutlich erklärt hätte.

    Was nicht lizenziert wurde darf auch dann nicht genutzt werden wenn es keine systematische Kontrolle und technische Durchsetzung gibt. Da beißt die Maus keinen Faden ab.

    Na, dann lasse ich das erst noch mal ne Weile abkühlen, es wäre ja sonst heute Abend dran gewesen.
    Das die Zusatzlizenzen bei Euch nicht gewertet wurden ist ein guter Grund zu warten wie das bei Euch ausgeht. Bei uns hier hängen da nämlich jeweils eine 0 hinten dran.

    Hier gab es keine solche Nachberechnung, hier gibt es aber eben auch keine Autovalidation von Nutzern. Nutzer die eMail bekommen sollen werden in einem definierten Prozess angelegt und genau wie alles andere in der IT auch nach definierten Prozessen gepflegt.Autovalidation von neuen Nutzern die nur mal das Programm klicken ist schlicht unverantwortlich. wer das noch nicht geblickt und das Feature tatsächlich aktiv hat muss sich schon fragen lassen was er da eigentlich macht.
    Wenn man schon Autovalidation aktiviert muss man seinen server regelmäßig überwachen und sich um seine Lizenzierung kümmern!
    Die Ausrede das die Nutzer das ja nur mal geklickt und dann nicht weiter genutzt haben kann ich da ehrlich gesagt nicht gelten lassen.
    Gäbe es ein solches Feature bei MS Exchange Online und würden sich dort die Nutzer einfach so mal eMail Adressen klicken dürfen, weil der Admin das so eingestellt hat müsste die Firma das auch zahlen und auch da würde die Aussage das die Nutzer das ja seit dem nie wieder genutzt haben nicht ziehen.
    Sorry, aber das ist doch jetzt schlicht Unfug hier Tobit die Schuld für derartige Unterlizenzierung in die Schuhe zu schieben.

    Dürfen die das?
    Nun, wenn Firmen wie Microsoft oder andere Angehörige der Business Software Allianz einem Unternehmen auf die Schliche kommen welches deren Software unterlizenziert hat machen die ein einmaliges Angebot welches ein mehrfaches kostet als die reine Nachlizenzierung. das nimmt man dann an, oder man findet sich vor Gericht wieder, da sind die sehr schmerzfrei und ziehen das auch schlicht durch wenn man nicht bereit war den mehrfachen Preis für die Vergangenheit zu zahlen.
    Dürfen die das? Nun, es wird in solchen Fällen für die erwischten Unternehmen grundsätzlich sehr teuer und das gerichtlich bestätigt. Vor Gericht entkommen dem nur Fälle welche dort doch noch nachweisen können das sie ausreichend Lizenziert waren, die Betonung liegt auf waren, denn nachkaufen ist nicht.
    Ja, die dürfen das denn die Lizenzbedingungen sagen klar das die Software nur in dem Rahmen des lizenzierten Umfangs genutzt werden darf.

    Des Weiteren finde ich auch sehr bedenklich, dass offensichtlich jeder beliebige User Lizenzen bestellen kann.

    Hast Du auf den entsprechenden Servern das automatische anlegen neuer Benutzer (Autovalidation) aktiv?

    Bei uns kann nur ich als Admin neue Nutzer anlegen und sonst niemand.
    Ich habe das 505 zwar noch nicht ausgerollt - das passiert erst am Wochenende - gehe aber davon aus das sich auch mit der 505 nichts daran ändert das der Konfigurationswert erhalten und Autovalidation abgeschaltet bleibt.

    *NARF* vergesst was ich geschrieben habe.

    Ich hab da seit Ewigkeiten offensichtlich ein dickes fettes Brett vorm Kopf gehabt.

    Die 1 von den 101 im Zähler des Benutzer Managers ist das (User Template) mit ID 10000000
    Mein Administrator ist also Zähler 2 und ich habe inklusive Administrator tatsächlich 100 Nutzer die gewertet werden.

    Nicht das ich da ein wirkliches Problem mit habe, für mich / uns ist das o.k. so und spiegelt wieder was auch anderswo gilt.

    Allerdings möchte ich grad in Grund und Boden versinken das ich so lange nicht gemerkt habe das der Zähler das Template mit zählt und entsprechend nicht etwa der Admin zur scheinbaren aber nicht gewerteten Überschreitung führt, sondern eben das Template :huh:

    Sorry für die Verwirrung...

    gruselig

    wir verwenden hier auf unseren Samsung Geräten die Samsung Mail App und Samsung Kontakte, da gibt es solche Probleme nicht.
    Auf allen nicht Samsung Android Geräten verwenden wir mittlerweile schlicht Outlook.

    So lang man an einem bestehenden Kontakt nur andere Felder und nicht die Anschrift bearbeitet lässt die Google Kontakte App laut einem schnellen Test die Adressfelder sogar heile.

    edit: den Vorschlag mit der Teams App zum Adresse bearbeiten muss ich zurückziehen, da muss ich wohl halluziniert haben, das die das inzwischen könnte :o

    Bei uns hat sich das Problem gelöst seit ich sicherstelle das die nächtliche Bereinigung erst nach der täglichen StrongBox Sicherung stattfindet und sowohl Postmaster, GrabbingServer als auch alle FAX TLDs vor der nächtlichen Bereinigung stoppe und erst nach Ende der Bereinigung wieder starten lasse. Seither haben wir keine leeren Mails mehr.

    ( Findige Programmierer würden ja die Größe mit den anderen Angaben in die Datenbank schreiben, und endlich die Altlasten, wie die Archive.dir abschaffen )

    Könnte man schon machen, hätte dann aber halt zur Folge das einiges an Kunden aus den Aktualisierungen aussteigen, da sie sonst ihre zugekauften, oder selbst entwickelten Erweiterungen nicht mehr nutzen können.

    Der David Server mag nicht perfekt sein und einige Dinge würde man heutzutage sicher auch anders machen wollen wenn man ihn gerade erst neu erfinden würde.
    Der David Server besticht aber in Sachen Kernfunktionalität seit sehr langer Zeit durch stabile Schnittstellen in welchen auch Applikationen überleben können die heutzutage aufgrund zu geringer Nutzerbasis wohl nicht mehr entwickelt werden würden, vielfach aber immerhin noch Pflege erfahren oder zumindest noch immer nutzbar sind.

    Nicht so ganz.

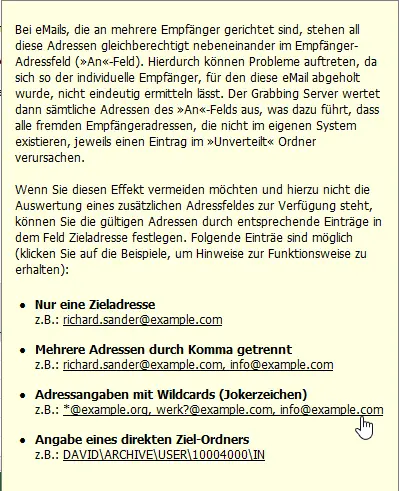
    Ohne Eintrag im Feld Zieladresse wandert alles in das Eingangs-Archiv des Nutzers für welchem das POP3 Postfach abgeholt wird.

    Mit Eintrag im Feld Zieladresse kann man die im Namen des Nutzers angeholten Mails auch in ein (beliebiges) anderes Archiv ablegen lassen, was natürlich auch ein Unterordner des Eingangs des jeweiligen Nutzers sein kann.
    Man beachte das "\1" mit dem mein Beispiel oben endete.

    Standard ist:

    DAVID\ARCHIVE\USER\10004000\IN

    Gebraucht wird hier aber:

    DAVID\ARCHIVE\USER\10004000\IN\1

    Wobei "\1" natürlich durch den Namen des tatsächlichen Zielarchivs auf Dateisystemebene zu ersetzen ist.
    Und "10004000" durch die tatsächliche USER-ID des Nutzers in dessen Eingang das ganze in einen Unterordner wandern soll.

    Die Verteilkennung wird durch die Angabe eines Archivs übrigens nicht beeinflusst, die Verteilkennung ist und bleibt dabei immer eine eMail-Adresse.

    Durch das zusätzliche Angeben eines auszuwertendes Adressfeldes kann man allerdings den Inhalt der Verteilkennung unter Umständen sinnvoll beeinflussen.
    Natürlich nur dann wenn der jeweilige Provider irgendwie in einem geeigneten Header den Wert des smtp envelope-to mit dem die Mail mal bei ihm eingeliefert wurde übergibt wenn sie mittels POP3 abgerufen wird. Viele Provider tun das, manche leider nicht.

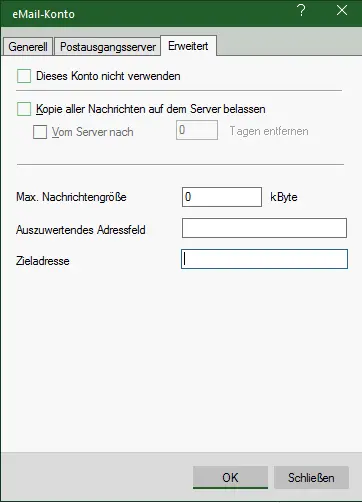
    Im Feld Zieladresse kann man alternativ zu einer eMail auch dann direkt ein Zielarchiv eintragen wenn der Abruf über einen POP3 Eintrag direkt im Benutzerkonto erfolgt.

    Einfach ins Feld Zieladresse ein Zielarchiv eintragen.


    Z.B.: DAVID\ARCHIVE\USER\10004000\IN\1

    Der Archivname muss natürlich gültig sein, angepasst werden muss entsprechend ab der BenutzerID, der Teil davor ist bei jedem David Server identisch, folglich beginnt die Archivangebe immer mit: "DAVID\ARCHIVE\USER\"

    Aber ja, es geht auch wenn man dort die jeweilige eMail Adresse einträgt und anschließend im Bentzerordner Regeln definiert, das hat allerdings andere unter umständen unerwünschte Effekte, weswegen ich die direkte Angabe des Zielarchivs im Feld Zieladresse immer vorziehen würde.

    Eine korrekte Verteilkennung erreicht man davon abgesehen auch bei einem POP3 Abruf über ein Benutzerkonto wenn man im Fall Auszuwertendes Adressfeld sinnvolle - vom jeweiligen Provider anhängige - Angaben zum zu nutzenden Header macht. Bei Strato wäre das z.B. "X-ENVELOPE-TO:" wenn man das da einträgt und gleichzeitig bei Zieladresse direkt das Zielarchiv einträgt hat man am Ende im Zielarchiv dort lauter Nachrichten mit korrekter Verteilkennung, welche mit der eMail Adresse unter welcher die Mails ursprünglich in dem POP3 Konto bei dem Provider eingeliefert wurden entsprechen.

    wie genau ist denn das abholen der Mails konfiguriert?

    holt der Grabbingserver je eMail Adresse aus einem einzelnen Postfach genau nur die Mails für einen emPfänger ab?

    Falls ja, dann gibt dem Postfach was da abgeholt wird direkt in seiner Konfiguration im Grabbingserver die Zieladresse in Form eines Archivs an und schon landen alle Mails welche aus dem Postfach abgeholt werden allesamt in dem gewünschten Ordner.

    Falls das nicht der Fall ist und der Grabbing Server aus dem jeweiligen Postfach Mails für mehr als einen Benutzer abholt musst Du im Eingang das Benutzers bei dem Du die Verteilregel setzen willst nach "Verteilkennung" filtern, nicht nach "An".

    ist schon zu lang her das ich mal bei einem unserer Nutzer die Gmail App für David verwendet habe, als das ich es noch aus dem Kopf sagen könnte wie man dort die EAS Ordner auswählt welche abonniert werden sollen, ich bin mir aber recht sicher das es möglich ist.

    Wichtig ist halt das dazu auch bei den gewünschten Ordnern unter Eigenschaften > Zugang > Benutzer-Freigaben passende Rechte eingeräumt wurden.