Bei uns zeigt die Samsung Android app auch nur noch halbe Mails an....
da wir sitecare bezahlen, sehe ich es gar nicht ein auch noch zusätzlich eine app zu kaufen.
Bei uns zeigt die Samsung Android app auch nur noch halbe Mails an....
da wir sitecare bezahlen, sehe ich es gar nicht ein auch noch zusätzlich eine app zu kaufen.
Wird die Desktop Protection tatsächlich so oft "gebucht" wie ich User im System habe? Oder geht diese nach tatsächlichen Installationen?
Wir haben teilweise schon viele PCs auf Windows 10 umgestellt, und grad der W10 Defender (mit sogar eingebautem Ransomwareschutz  ) kommt besser bei den Tests weg als die Engine von McAfee.... (Desktop Protection = McAfee)
- stelle echt im Raum ob wir uns von der Desktop Protection bald trennen.
Die Virus Protection im Gegenzug an sich finde ich nicht so schlecht.
Diese scheint ja im Server integriert zu sein, und scannt alle Mails direkt beim Eingang
- Dafür sehe ich noch keine Alternative?
Zahlen tun wir für die
-Desktop Protection
-Virus Protection Services
"""Hi, ist das denn nur an einem PC? Steht der PC im david Administrator > System > Protokolle & Infos > Desktop Protection?""" <- Ja tut er
""Sonst mal versuchen, im david Client über das Burger-Menü > Werkzeuge > Desktop Protection die Updates zu installieren."" <- habe ich, Ergebnis:

Hab dann neugestartet, Ergebnis immer noch wie oben!
Release: nicht vorhanden... usw.
Moin,
habe ein neuen Windows 10 Client mit 1803 aufgesetzt, am Server haben wir das neuste Tobit Release.
Das Erste was installiert wurde war Tobit inklusive, dem Virenscanner (Der installiert sich ja immer automatisch)
Leider bekommt dieser keine neuen Updates.
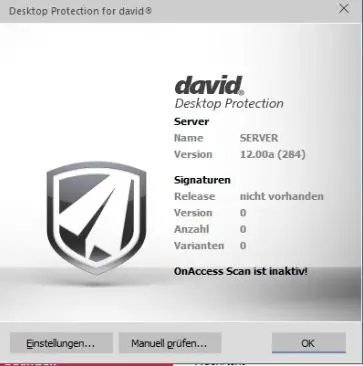
Neustarts und auch ein erneutes manuelles Installieren aus dem Ordner: \\server\David\Clients\ViProtect
haben nicht geholfen.! Ideen?

hmmm von 55 Pcs tauchen dort nur 48 auf...
Heute is n Trojaner durchgerutscht, neuste Masche ist ja Links zu versenden (So kann z.B. 1und1 den Anhang nicht scannen....)
Daraufhin hat der Mitarbeiter die "Rechnung" runtergeladen und geöffnet... Der Tobit Virenscanner hat leider keinen Alarm geschlagen.
Weil die letzte Aktualisierung auch vor über 400 Tagen war......
Normalerweise aktualisieren sich die Virenscanner an allen Arbeitsplätzen. Rechnungen werden auch regelmäßig für den Service dafür bezahlt
Wie kann ich den jetzt als Admin bei zig Dutzend Leuten festellen, dass irgendwo mal einer sich nicht mehr aktualisiert, ohne jeden PC am PC einzeln zu prüfen`?
Soooo. Bei vernünftigen Raid Controllern ,so wie wir einen haben gehts noch einfacher... Grad mitm Dell Support besprochen.
Aktueller Stand: 2x1TB (im raid1)
Einfach HDD B auf gewünschte Größe wechseln/tauschen. z.b. 3TB. Konfiguration wäre dann 1x1TB und 1x3TB. Das Raid baut sich automatisch neu auf, wie nach nem Ausfall einer HDD...
Danach die HDD A austauschen und Raid wieder neu aufbauen lassen.
Nun haben wir 2x3TB. Im Anschluss kann man in der Raid Software eine Online Kapazitätserweiterung starten, so dass die gesamten 3TB in Windows zur Verfügung stehen.
... alles mit nem Backup absichern, nicht dass bei dem Aufbau Strom ausfällt... oder der Controller oder die Platten Hops gehen ^^...
Mit acronis hatte ich bisscher ganz schlechte Erfahrungen .... mehrere Server die sich nach dem einspielen des Images auf neu Hardware nicht mehr Booten ließen. Bluescreens weil die Partitionen total fratze waren. Boot configs nicht mehr stimmig und und und.. 
Waren meistens Umgebungen von anderen Kunden, wo acronis schon lange lief, niemand aber mal vorab n „rücksicherungstest“ gemacht hat.
Aber die Idee, eine von den zwei kleinen raid Platten rauszuholen und offline zu klonen - Auf eine größere Festplatte, dann mit der anderen leeren großen Festplatte in den Server zu bauen und das Raid sich neu aufbauen zu lassen, das müsste klappen
Moin,ja Überlegungen standen an mit Windows boardmitteln zu komprimieren. (Rechtsklick-komprimieren)
Die Performance ist absolut drittrangig ... hab auch davon gelesen, dass cpu Last wichtig ist zum „dekomprimieren“ aber das wird kaum der Fall sein. Die alten User sind wirklich nur als Archiv zu betrachten und nicht zum live arbeiten.
Gut gut, dann werde ich wohl Vorreiter sein, und einfach mal nen User komprimieren. Werde dann Erfahrungswerte des Speicherplatz gewinns Posten.
Moin. Hab mal wieder ein Server 2012 R2 mit zu kleinen Festplatten.
Die Konstellation ist so, dass 2x1TB in einem Raid1 laufen.
Windows liegt auf einer 100GB Partition C:\ und Tobit auf einer weiteren D:\ Partition.
Der Plan wäre mittels des eingebautem "Windows Server Backup" Programms bei beendeten David Diensten ein Backup zu fahren.
2 neue Festplatten einzubauen, das Raid sich konfigurieren lassen, und dann das Windows Server Backup wieder einzuspielen
Kann das gut gehen? Gibt es bessere Lösungswege? Der Einbau von zusätzlichen Festplatten als die beiden aktuellen ist physikalisch in dem "Pizzakarton" nicht möglich...
Ist so etwas denkbar? Oder eher schädlich?
Wir haben zig alte User welche durch die Tobit Funktion komprimiert wurden (Dateien zusammenfassen).
Nun hat Windows ja die Möglichkeit auch zu komprimieren. Hat das mal jemand versucht? Bringt das etwas? Oder fliegt mir mein Tobit dann um die Ohren?
Ihr solltet das mal alle evt. gleichzeitig bei Tobit monieren, damit sich auch was tut. Nur hier "beschweren" wird nicht viel helfen.
Ja, und das war leer.
Anscheinend konnte der Client die mehreren Millionen Dateien in dem Ordner nicht verkraften und hat einfach gar nix mehr angezeigt....
Aber mir ist es eigentlich aufgefallen, weil die Datensicherung auf Dateiebene nicht fertig wurde.
Lag wohl daran, dass mehrere hunderte Dateien pro Sekunde erzeugt wurden.
Scheint sich beruhigt zu haben, will mir gar nicht ausmalen was passiert wäre, wenn ich nicht in das Log durch Zufall reingeschaut hätte. War sowieso auf dem Server wegen anderer Updates unterwegs....
SO neuinstallation einer frischen David1 instanz löschen des import Ordners und neustart hat geholfen.
Mails kommen an und RUhe ist. Feierabend! Denke mal die Tage/Wochen hat es sich expotenzial aufgebaut.
Interessant ist noch folgendes,
es muss wohl so am 17.01 begonnen haben.
Hab grad mal auf Datei-Ebene die purgin reports geprüft:
18.01 System/David/#001#Ereignisse 6.162 (-6.162)
19.01 System/David/#001#Ereignisse 16.508 (-16.508)
20.01 System/David/#001#Ereignisse 582.292 (-582.292)
21.01 System/David/#001#Ereignisse 4.435.115 (-4.435.115)
usw....
Guck mal in den Link von mir.... der wurde heute pro Sekunde mit etwa 200-300 Einträgen gefüllt...
Haben sich in 1-2 Tagen über 2.000.000 Einträge gesammelt.
Kann man das Errlog abschalten? irgendwo in der david ini oder sowas?
Weil siehe hier:
\\Server\david\Archive\SYSTEM\DAVID\Errlog .... voll mit Fehlern 2.385.141 Einträge
;DisableScanErrFiles = FALSE
; Default is FALSE
; Defines, that the errorlog- import directory, does not scan for
; new entries.
könnte das was sein?
So kurzes Update
D:\David\Import\System
ist auch voll mit den selben Dateien. 130.000 insgesamt.
Jetzt sind es 2.391.670
Was passiert hier? Wie kann ich das stoppen?
Habe mal ein paar Dateien geschaft aus dem Ordner zu Öffnen:
SQL Error 80040e37
Code: 80040e37
Code meaning: IDispatch error #3127
Source: Microsoft OLE DB Provider for SQL Server
Description: Invalid object name 'arc'.
Function: m_rs->Open
Command: SELECT ID, LastImport, Flags, RecNo FROM arc WHERE Path='\\server\david\archive\system\david\errlog'
User ID: ffffffff
By the way, Ist es irgendwie möglich, dass so einzustellen, dass Tobit nicht pro Fehler jeweils eine neue Datei im Errlog erzeugt?