Beiträge von David_1983

    Hallo zusammen,

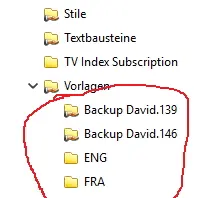
    ich habe bei uns festgestellt, dass wir unter dem Ordner Vorlagen, einige Ordner haben, die so in Vergangenheit mir nicht bekannt gewesen sind.
    Ich denke die waren vor einiger Zeit noch nicht da und sind bestimmt mit dem ein oder anderen Update (SiteCare) dazu gekommen.

    Kann ich diese Problemlos löschen? Wir nutzen die nicht. Jedenfalls nicht die Rot Markierten. Siehe Foto.

    Dann dieser Backupordner, wer erstellt diesen? Das Update von SiteCare?
    Gruß
    David


    @David_1983

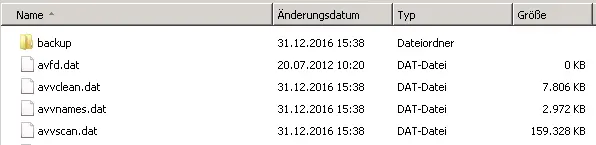
    in meinem vscan-Ordner sind die avvclean, avvnames sowie avvscan.dat von gestern Nachmittag um 16:19 Uhr (also auch recht aktuell). Wo ziehst du dir die Virus count usw. her?

    Hallo, das mit dem Count sehe ich im Ereignis wenn darin steht "Virus Engine Started" und darauf doppelklicke. Dann erscheint in dem Fenster der Virus Count.

    Meinst du das?

    Übrigens meine avvscan, avvnames und avvclean ist jetzt auch auf 02.01.2017. Dann holt er ja doch ab....Komisch nur das er den Count nicht erhöht hat...

    Hallo,

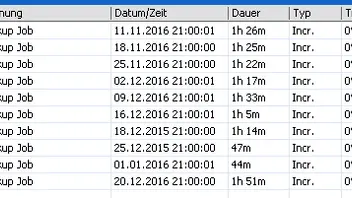
    ich habe FULL einmal in der Woche. Jeden Sonntag. Von Montag bis Freitag ist INK.

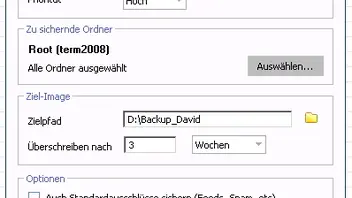
    Dann habe ich auf der ersten Einstellungsseite die Option: Überschreiben alle 3 Wochen eingestellt. Siehe Bild.

    Dann dachte ich, dass ja nur Images von Rückwirkend Max 3 Wochen existieren sollten aber nicht bis ins Jahr 2015?

    Hallo,

    sorry wenn ich das Thema noch einmal aufgreife. Aber es werden mehr Images obwohl ich doch einen Intervall von 3 Wochen eingestellt habe.

    Heißt das, dass er nur alle 3 Wochen eine neue StrongBox Datei anlegt? Sollter er die alten nicht löschen?

    Ich habe teilweise welche von 2015 drin? Macht es Sinn diese zu löschen? Erst im Admin dann auf Dateiebene gelle ... !?!

    DANKE euch!

    Grüße...

    p.s.: Gesundes neues Jahr euch allen!!! :)

    Hallo, ich habe aufgrund dieses Threads bei uns einfach mal die Ereignisse durchsucht aber nur folgende Meldung gefunden. DIese tritt einmal am Tag auf:

    Virus Engine Started

    Jetzt habe ich ein paar dieser Meldungen verglichen und festgestellt, dass sich der Viruscount nicht erhöht. Ist das so? Sollten da nicht immer welche neue dazu kommen?

    Virus Engine started (8379
    Engine 5800
    Version 8379
    Virus count 30.185
    Virus variants 640.596
    Date 30.12.2016

    Virus Engine started (8379)
    Engine 5800
    Version 8379
    Virus count 30.185
    Virus variants 640.596
    Date 14.12.2016

    Wie ist das bei euch?

    Unter dem Verzeichnis David->Code->VSCAN sind die .dat Dateien recht aktuell. Dann sollte es doch passen oder? Nur Warum ändert sich an der ANzahl nix?

    Hallo zusammen,

    ich wundere mich schon seit längeren das wir bei den StrongBox Images sehr alte leichen haben. Folgendes. Ich habe in der Aufgabenkonsole einen 3 Wochen Rythmus eingestellt. Also Älter als 3 Wochen sollen die Daten dann überschrieben bzw. gelöscht werden.

    Es werden bei uns jeden Tag in Inkrementelles Backup erstellt und am Wochenende ein Vollbackup.

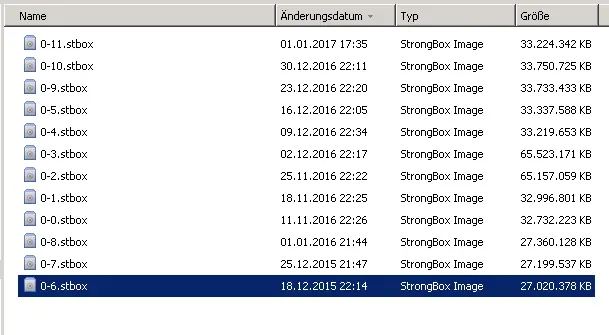
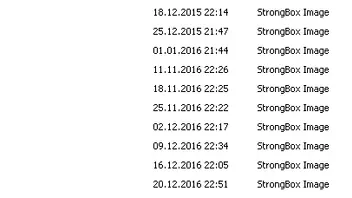
    Jetzt sieht es aber auf dem Server direkt so aus: Siehe Bild:

    Es sind Daten von über einem Jahr dabei. Das ist schon mehrkwürdig oder?

    Eingestellt habe ich es so:

    Wie seht ihr das? Soll ich die alten Daten einfach löschen?
    Also natürlich erst im DAVID-Admin löschen und dann auf Dateiebene.


    Grüße...

    geht nicht.
    selbst bei aktiviertem/bezahlten virenscanner scheint es probleme beim filtern der dateiendungen zu geben. hatten gestern eine GoldenEye infektion obwohl .xls auf der blacklist stand. tests hinterher haben ergeben dass die gesamte blacklist für dateiendungen nicht mehr greift. gute arbeit tobit.

    Bzgl. Des Filters bei dem Virenscanner der scheint doch zu funktionieren. Jedesfall hat dieser heute angeschlagen:

    Virus *.EXE
    File \\server-kunde\david\tld\port\extra\346F2377

    WARNUNG!
    Dieses System wird geschützt durch David von Tobit Software.
    Die in David integrierten Virus Protection Services haben festgestellt, dass mindestens eine Datei im Anhang der folgenden Nachricht von einem Virus infiziert ist!

    Virus details

    File BuonNatale.exe
    Status The file has been deleted.
    Reason Since *.EXE files may be infected by viruses, these files are rejected


    Virus details

    File BuonNatale03.exe
    Status The file has been deleted.
    Reason Since *.EXE files may be infected by viruses, these files are rejected


    Virus details
    File BuonNatale.exe
    Status The file has been deleted.
    Reason Since *.EXE files may be infected by viruses, these files are rejected


    Virus details
    File BuonNatale03.exe
    Status The file has been deleted.
    Reason Since *.EXE files may be infected by viruses, these files are rejected

    Dies ist lediglich eine Hinweisnachricht.


    Also hat er ja richtig angeschlagen und die Datei aus dem Anhang gelöscht. Wie es sein sollte....

    Ok, klar geht matürlich auch. ABer ich gehöre als Benutzer auch der Admingruppe an. Also wenn überall der Admin mit vollzugriff drin ist dann sollte das ja passen.

    Was mich wunder, ich habe eben mal nachgeschaut. Wenn ich unter Servername -> Benutzer -> Benutzer-A -> rechte Maustaste -> Eigenschaften -> Zugang -> Berechtigungen

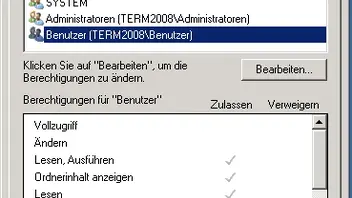
    nachschaue, dann ist die Gruppe Benutzer nur mit lesen angehakt. ABer direkt auf Dateiebende auf dem Server ist da ja lesen, ändern etc. drin... (siehe Bild oben)

    Oder verwechsle ich etwas?


    Habe noch eine kurze Frage: (Sorry)
    Ich sichere wie gesagt jeden Tag den David Ordner weg. Also mit der Software BackupAssist. Inkrementell halt. Alles was neu ist kommt auf das RDX von dem jeweiligem Tag.

    Wie ist das mit dem Archiv -> User Ordner. Ist da dann alles drin? Oder macht es Sinn, einmal im Monat die Dienste anzuhalten und den David ORdner komplett weg zu holen?

    Ja die User könnten in das andere Verzeichnis rein, wissen es aber nicht wie es geht.

    Ich habe die Tobit Instanz von einem Vorgänger mal übernommen. Das ist ca. 3 Jahre her. Seitdem habe ich schon sehr viel optimiert und verbessert. Mit SiteCare auch auf den neusten Stand gebracht.

    Ich denke, wenn ein Serverwechsel / Neuinstallation ansteht, dann werde ich die Berechtigungen gleich ändern.

    Aussperren? Naja wenn ich den Admin raus schmeiße schon klar. Dann geht nix mehr.

    Ich überlege gerade, ob ich nicht jetzt scho anfange, die Berechtigungen zu bereinigen. Heißt, dass ich die User einzeln rein setze und die anderen beiden dann lösche.

    Dann dürfte sich für die User nichts ändern. Oder?

    Ok dank dir. Gemeinsame Ordner gibt es bei uns nicht.
    Alle Mitarbeiter haben bei uns jeder ein Postfach. Mehr nicht. Also muss ich ja nur die einzelnen User unter Archive nehmen und die NTFS Berechtigungen neu für den einzelenn neu zuweisen.

    Bei uns sieht es in Moment so aus. Also die Gruppe Benutzer ist bei jedem drin. Ich denke das ist so nicht ganz korrekt, auch wenn es gerade normal funktioniert.

    Siehe Bild:

    Hallo,
    ja das sieht gut aus.

    Ist der Server in der Domäne oder Standallone?
    Je nach dem, könntest du prüfen ob dann auch "wirklich" die NTFS Berechtigungen mit kopiert werden.

    Hallo, ich weiß es jetzt nicht direkt wie es bei meinem Vorredner ist, aber bei uns ist der Server StandAlone.

    Ich könnte doch den David-Ordner auch mit einem Backupprogramm weg sichern. Wir nutzen bei uns BackupAssist und so viel ich weiß werden hier die NTFS Berechtigungen mit kopiert.

    Hallo so etwas ähnliches steht mir wahrscheinlich auch bald vor.

    So weit ich mich informiert habe sollte dein Ablauf so funktionieren wenn der Servername gleich bleibt. Bei mir wird es so sein.

    Folgendes habe ich mir notiert:

    1. Alle David-Dienste beenden
    2. Den kompletten Ordner D:\David auf eine externe kopieren
    3. Server komplett neu installieren.
    4. Danach David neu installieren mit gleicher Build
    5. Dann wieder alle Dienste beenden von David
    6. Den neuen David-Ordner umbenennen in David-OLD
    7. Die Kopie von der externen auf D:\ kopieren. Also den kompletten David Ordner
    8. Dienste starten

    Bitte berichtigt mich jemand aber das hatte ich mir notiert falls es bei uns losgeht.

    Datenbank zurücksetzten bewirkt das die Volltextindex Datenbank neu aufgebaut wird, wie in dem anderen Thread beschrieben.

    Ist der Index (siehe Bild oben) reibungslos gelaufen? Ich hatte in einem anderen Thread gelesen, dass dort oben kein Pfad drin stehen sollte.

    Ist der hängen geblieben oder ging nicht weiter? Weil 2 Sek. ist auch nicht viel. Oder?

    Viel kann ja nicht passieren bei Datenbank zurücksetzen oder? Wahrscheinlich sollte ich erst einmal mit ArcUtil ein Archiv reparieren. Kläre ich gerade in einem anderen Thread.

    Danach die DB zurücksetzen...

    Danke für deine Antwort. Geht nicht um die gleiche Instanz. Ich habe aber aufgrund der o. g. Threads einfach bei uns in die Ereignisse rein geschaut und diesen SQL Error ab und zu mal gefunden. Deshalb noch einmal dieser Thread.

    Ich habe zwar gegoogelt aber nur älteres gefunden. Wir verwenden die neuste DAVID-Version.

    Vielen Dank für die Info. DANKE!

    Also der Punkt "Verzeichnisse durchsuchen" bin ich mir noch nicht so sicher...ob ich den anhaken soll oder nicht.

    Ich denke, das reparieren der Archiv.dir ist das richtige wenn irgendwo doppelte Ordner auftauchen.

    Dann wähle ich ich dort die oberste ebene aus, also den User-Ordner den es betrifft unter Archive?

    Hallo, vielen Dank für die vielen Infos. Man lernt hier viel.

    Ich betreue bei einem Unternehmen eine Tobit Instanz. Ein user bei uns hat so ein ähnliches Problem. Erstelle ich unter dem Posteingang einen neuen Ordner, dann sind dort irgendwelche Ordner drin, die der User schon hat.

    Das ArcUtil habe ich noch nicht benutzt. Deshalb eine meine Frage: Kann das kurz jemand in ein paar Sätzen beschreiben was man beachten muss? Eventuelle Häkchen die im Tool gesetzt werden müssen?

    Ich würde den User-Ordner weg sichern, wenn etwas schief geht, kann ich diesen dann einfach mit dem alten ersetzen, die Dienste neu starten und alles ist erst einmal wieder so wie es war?

    Sorry für die vielen Fragen, aber eine wirkliche Lektüre findet man nirgends...