Beiträge von lycra

    Ich habe mit dem Support von HelloExchange viel Austausch auch via Teamviewer gehabt. Ich hab dem Support eine MKARC-Datensicherung zur Verfügung gestellt von den zwei Test E-Mails mit Umlauten im PDF Anhang.

    Es gibt nun die Version: 1.2.1.5. die bei mir nun auch in der Demo Version funktioniert hat.

    Hab dann auch die Lizenz gekauft und werde nachher mal weiter testen.

    Ich spiele derzeit auch mit hello exchange rum und musste feststellen das anhänge die ein umlaut haben nicht mit umlaut migriert werden.

    Auf der David vm des windows server 2019 hello exchange installiert.

    Outlook classic 32bit installiert.

    Hello exchange standard Einstellungen in der demo version ausprobiert.

    Egal ob ich eine pst erstellen lasse oder aber direkt in dad Outlook Profil übergebe, werden umlaute in Datei anhängen umgeschrieben mit '%' Zeichen.

    Der Support hat sich auch heute via teamviewer drauf geschaltet. Konnte nichts feststellen.hab ihm meine Mail zum Testen gegeben. Bei ihm hat es einwandfrei geklappt. Ich weis nicht woran es liegt.

    Habt ihr das auf dem David Server direkt installiert oder mit einem Laptop als client hello exchange und Outlook classic 32bit durchgeführt? Support meinte hello exchange sei nicht für Windows Server gemacht und das es ggf daran liegen könnte....

    hirschQoder noch jemand anderes einen Rat der mit hello exchange erfolgreich war?

    Ich hab auch die Demo von t2ex ausprobiert. Dort werden die umlaute in den Anhängen korrekt migriert. Find aber irgendwie die Oberfläche von hello exchange angenehmer...

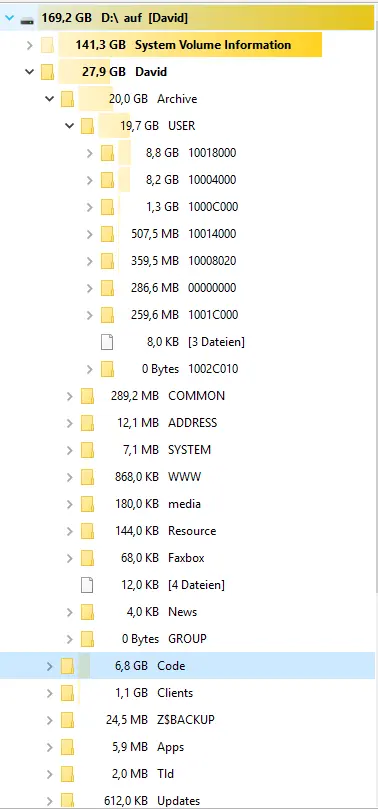
    haha nene ;) Treesize hat ja geklappt.

    Und dann mit erweiterte Eigennschaften in David mal nachgeschaut

    real in GBdedupliziert in GB
    100180001378,86%
    100040001608,165%
    1000C00019,21,327%
    100140009,140,5076%
    1001c0005,530,2595%
    100080209,010,3594%
    339,8819,405


    Ich schau grad weil ich die Migration zu OS 365 plane und vorbereite.

    aber da 2 Postfächer über 100gb haben, weiß ich noch nicht so recht wie ich da migriere :D oder ob ich erst die alten migriere und dann online in das Archiv verschiebe

    - David Administrator starten
    - im Baummenü den Punkt System anklicken
    - jetzt die Tasten Rollen + F5 drücken
    - Pfad auswählen/bestätigen
    - Warten...
    - im Baummenü ist jetzt ein Punkt root (Servername), der die Größe der Archive anzeigt

    Hab es grad nochmal mit Rollen +F5 probiert aber es klappt nicht

    hab daher wieder Treesize angemacht um zu kontrollieren.

    da meien Tastatur kein Rollen mehr hat hab ich es mit Bildschirmtastatur versucht aber es klappt einfach nicht :D

    komisch

    Hi, wir haben bereits ein gutes Dutzend Umstellungen von David auf M365 hinter uns. Der grösste Aufwand war immer der Import der E-Mails da wir uns bisher gescheut haben kostenpflichtige Software zu kaufen :) Also bliebt EAS dafür übrig, das dauert lange. Sonst klappt M365 wirklich nahezu perfekt (es gibt trotzdem immer wieder Dinge die man herausfindet die nicht gehen oder anders gehen und welche die sogar bei Tobit David besser waren). Aber im nächsten Jahr stehen 2 grosse Migrationen an, da werden wir voraussichtlich passende Software kaufen für den Import

    Wie ist bei dir der aktuelle Stand? Ist ja nun schon was länger her deine Nachricht zur MIgration

    danke für die Antwort. David kann ich noch nicht deinstallieren. Läuft aktuell noch parallel als Archiv, zum einen sind noch nicht alle Mails migriert, zum anderen daß die Mitarbeiter noch auf david-Chat-Kommentare zugreifen können und nachschauen können, falls durch die Migration was fehlt.

    Wie seid ihr denn vorgegangen, wenn ihr noch weiter E-Mails migriert aber schon "Live" in Office 365 seid?

    Hast du mit PST Dateien migriert oder wie bist du vorgegangen?

    In Deinem Fall musst Du am 25. May 2026 unter Servername\System\David\Ereignisse im david Archiv nach "Certifikate" suchen, da sollten dann zwei Zeilen zu finden sein:
    (AC) Certificate Order Request
    (AC) Certificate Order Request successfully

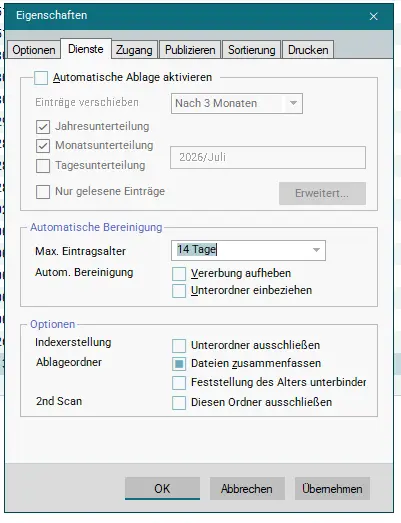
    Bei uns ist da noch eine automatische Ablage nach Monaten aktiv, womit der Pfad zum letzten passenden Ereignis dann bei uns so aussieht:
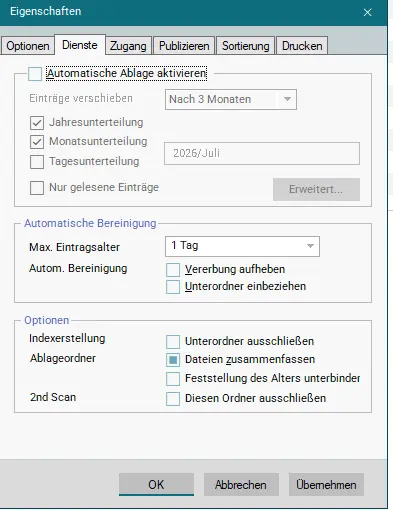
    Servername\System\David\Ereignisse\Ablage\2026\Juli

    Grad mal geguckt soweit geht es bei uns gar nicht zurück.

    26.06 seit dem Tag 680 Ereignisse.

    Der Fehler wird so lange alle 4 Stunden im Log erscheinen, bis das Lets Encrypt Zertifikat erfolgreich erneuert werden konnte.
    ab dem ersten auftreten habt Ihr 30 Tage Zeit das Problem zu lösen, bevor Euer aktuelles Lets Encrypt Zertifikat ungültig wird.

    # Mon, 25 May 2026 21:27:00 +0200


    Steht im Zertifikat.


    Guten Morgen,

    lt. Log war die Erneuerung um 03:47 bzw. 03:48 auch erfolgreich.
    Danach kamen keine Fehler mehr.

    Evtl. auch nur Zufall. Danke für die Infos

    wo steht die unter ereignisse?
    hab ich grad nicht gefunden