Allgemeiner Fehler bei Verarbeitung der Signatur bzw. der Verschlüsselung

  • Guten Tag Zusammen,

    habe heute folgende Fehlermeldung zum ersten mal erhalten:

    ###

    Achtung!

    Diese Nachricht wurde vom Absender digital verschlüsselt, Die Entschlüsselung ist jedoch aufgrund folgender Ursache fehlgeschlagen:

    Allgemeiner Fehler bei Verarbeitung der Signatur

    bzw. der Verschlüsselung.

    Soll die Nachricht totzdem anzegeigt werden?


    ###

    Bestätigt man anschließend mit "Ja", öffnet sich eine leere Mail ohne Anhang.

    David läuft bei uns in Version 317, vorher habe ich diese Meldung noch nie erhalten. Jemand eine Idee wodran das liegen könnte?


    Vielen lieben Dank vorab.
  • Hallo,

    Kann das Zertifikat angezeigt werden?

    Passen die Zertifikatsketten?

    Hatte ich früher auch, fehler in den Ketten oder die CAs nicht vorhanden.

    Grüsse

    Tobit FX12 auf W2022 an Proxmox VE 8.x,
    ActiveSync über Sophos XGS / Reverse Proxy(WAF) - NoSpamProxy Mail Security

  • Guten Morgen BlackShadow,

    das Zertifikat kann nicht angezeigt werden.

    Wir hatten tatsächlich kein TLS-Zerfitikat, welches ich aber im Zuge der David-Sitecare angefordert und erhalten habe. Anschließend habe ich den Absender gebeten die Nachricht neu zu versenden. Trotzdem erhalten wir wieder die o. g. Fehlermeldung.

    Wie kann man die Ketten der CAs überprüfen bzw. verfolgen?

  • Hallo,

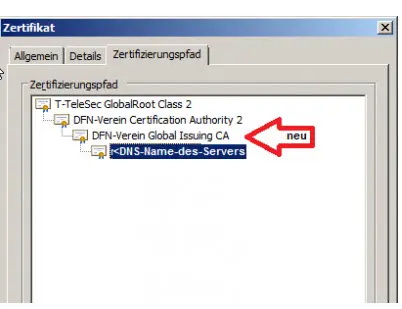
    wenn du ein Zertifikat öffnest als cer etc...dann siehst du den Reiter (Zertifizierungspfad)

    (ignoriere das "NEU")

    Unten ist dein Zertifikat und nach oben die Zertifikatskette,

    Das Mail Zertifikat wird ja von einer CA ausgestellt, wenn das nicht vorhanden ist kommt es gerne mal zu Zertifikatsfehlern.

    Wo kommt das Zertifikat her ? Kannst Screenshot posten ? ggf. ohne Mail Adresse etc.

    Grüße

    Tobit FX12 auf W2022 an Proxmox VE 8.x,
    ActiveSync über Sophos XGS / Reverse Proxy(WAF) - NoSpamProxy Mail Security

  • Guten Morgen BlackShadow,

    das Zertifikat kann nicht angezeigt werden.

    Wir hatten tatsächlich kein TLS-Zerfitikat, welches ich aber im Zuge der David-Sitecare angefordert und erhalten habe. Anschließend habe ich den Absender gebeten die Nachricht neu zu versenden. Trotzdem erhalten wir wieder die o. g. Fehlermeldung.

    Wie kann man die Ketten der CAs überprüfen bzw. verfolgen?

    Ich kenne mich mit der Thematik in David zwar nicht aus, aber normalerweise ist es doch so, dass jemand eine Nachricht mit dem öffentlichen Schlüssel des Empfängers verschlüsselt und dieser die Nachricht dann mit seinem privaten Schlüssel entschlüsselt. Hat denn der Absender Euren öffentlichen Schlüssel schon, wenn Ihr gerade erst selber den Schlüssel erhalten habt? Oder gibt es diese Trennung bei David nicht?

  • Das ist egal ob es Tobit ist oder irgend was anderes.

    Prinzip ist immer gleich ..

    Absender braucht vom Empfänger den öffentlichen Schlüssel

    der Empfänger kann dann diesen mit seinem Priv. Schlüssel wieder entschlüsseln.

    Email Signatur ist da etwas anders, hier wird die E-mail ja Digital Signiert,

    und hier prüft Tobit nach ob die Digitale Signatur korrekt ist,

    Fehler wäre wenn das ein E-mail Zertifikat ist was selbst ausgestellt ist

    Anders herum, wenn bei dem E-Mail zertifikat die CA nicht vertraut wird oder nicht bekannt ist,

    oder auch die CryptoArt veraltet ist wie bsp SHA1


    Zeig doch mal die Signatur von der Mail/Zertifikat .. der ders versendet ..

    Tobit FX12 auf W2022 an Proxmox VE 8.x,
    ActiveSync über Sophos XGS / Reverse Proxy(WAF) - NoSpamProxy Mail Security

  • Moin,

    ich habe bei einem Kunden genau das gleiche Problem.

    Die Mails landen in einem Projekte-Ordner mit der Mailadresse projekte@kunde.tld für diese Mailadresse ist das korrekte, gültige Zertifikat im Windows-Zertifikatspeicher installiert und in den Einstellungen unter Sicherheit für die zugehörige Mailadresse hinterlegt. Auf anderen Arbeitsplätzen lässt sich die verschlüsselte Mail öffnen, auf einem Arbeitsplatz nicht.

    Hat jemand eine Idee für mich?

    Viele Grüße, Jörg.

  • Problem gelöst. Das Zertifikat wurde dem Kunden vor Ablauf ausgetauscht und widerrufen, der Kunde hat ein neues Zertifikat erhalten. Mir hat er allerdings das alte Zertifikat zur Verfügung gestellt und einiges durcheinander gewürfelt.

  • Guten Morgen, sorry wenn ich das Thema wieder ausgrabe aber habe aktuell das gleiche Problem.

    Wie ich das nun verstanden habe, muss der Absender uns sein Zertifikat zusenden und das dann entsprechend im System einbinden?

    Im David Admin oder Windows Zertifikatsspeicher? Sorry das is Neuland, da wieder so ein Spezialfall der noch nie gebraucht wurde im Haus.


    Besten Dank

  • Absender schickt dir eine digital signierte Mail, du öffnest die Mail und lässt dir das Zertifikat anzeigen. Da hast du dann die Möglichkeit das Zertifikat zu installieren. Das kommt dann in den Windows Zertifikatspeicher. Wenn du dem Absender dann ein verschlüsselte Mail schicken willst wird dieses Zertifikat dazu benutzt. Dein eigenes Zertifikat bindest/findest du In den Client Einstellungen unter "Sicherheit" wenn du den erweiterten Modus aktiviert hast.

  • Problem ist, dass in der eingehenden Mail mir nichts angeboten wird, dass ich das Zertifikat anzeigen/installieren lassen kann.
    Das Siegel-Icon ist durchgestrichen und anklicken geht nicht


    abruf des Postfachs ist nicht über Catch-All sondern die Kollegin hat ein eigenes POP3/SMTP Postfach bei UnitedDomais.

    Das ist auch im David Admin entsprechend eingetragen für den Abruf beim User-Account


    ##edit
    von einem Absender haben wir nun die manuelle cer-datei erhalten. diese hab ich importiert aber trotzdem kann ich bestehende Mails nicht öffnen. Im Zertifikatsspeicher wäre es auf jeden Fall drin.
    Auch im Thunderbird Client hab ich es versucht (bevor die Abholung von David mit POP3 stattfand)
    habe den Absender nochmal um eine Testmail gebeten


    Zertifizierungspfad der cer-datei überall "gültig"

    2 Mal editiert, zuletzt von ammermueller (12. August 2026 um 11:08)

  • Du musst ja ebenfalls dem Absender eine digital signierte Mail geschickt haben, damit er dir überhaupt eine verschlüsselte Mail schicken kann. Dieses Zertifikat mit privatem Schlüssel muss im David Client oder im Windows Zertifikat Speicher unter "eigne Zertifikate" gespeichert sein. Es nützt also wenig, wenn dir der Absender ein cer-Datei schickt, was auch immer für ein Zertifikat darin ist.

  • ich hab tatsälich den Absendern/Empfänmgern nur unverschlüsselt bzw. halt mit meinen Einstellungen ohne Zertifikat ne eMail geschickt, da ich auch noch nie vorab mit denen in Kontakt stand. smime ist bei uns auch nicht aktiviert und keiner hat ein gekauftes zertifikat im david
    Da hängt jedenfalls nichts mit dran bei mir.

    Die ganze Sache bereitet mir grad ziemlich Kopfschmerzen


    das zertifikat ist im speicher korrekt drin aber die hinterlegte emailadresse ist natürlich eine andere wie der schriftverkehr mit der gegenstelle.

    2 Mal editiert, zuletzt von ammermueller (12. August 2026 um 11:24)

Jetzt mitmachen!

Du hast noch kein Benutzerkonto auf unserer Seite? Registriere dich kostenlos und nimm an unserer Community teil!